Обзор #
Атаки KRACK — это серия уязвимостей WPA2 , позволяющих злоумышленнику использовать беспроводное соединение для расшифровки и перехвата беспроводной связи, в результате чего могут быть раскрыты исходные данные. Уязвимости подвержены все устройства, использующие WPA1 и WPA2, а на мобильных устройствах с Android 6.0 использовать эту уязвимость ещё проще.
WPA2 — это сетевой протокол, обеспечивающий аутентификацию и шифрование на сетевом уровне, но отсутствие прямой секретности позволяет любому, кто узнает основную парольную фразу, прочитать все данные через данную сеть Wi-Fi , PPP , VPN или любую другую сеть с инкапсуляцией WPA, как показано ниже.
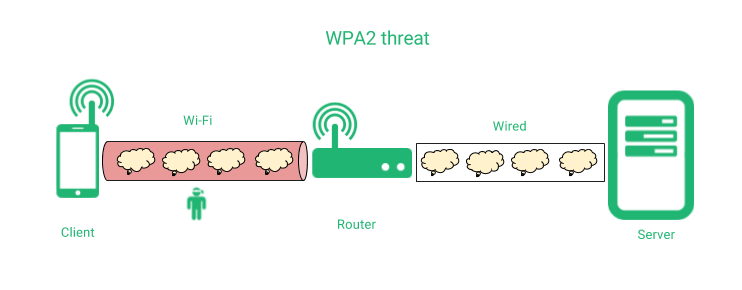
Человек в середине может захватить соединение, повторно внедрив пакеты во время установления связи, которое выполняется во время инициализации соединения, и применить HTTP-вирус, заражение вредоносным ПО или любой другой вредоносный контент через соединение.
Чтобы предотвратить раскрытие каких-либо данных из-за такой уязвимости, мы рекомендуем включить защиту уровня безопасности приложений, которая обеспечивает канал безопасности точка-точка между клиентом и сервером приложений, независимо от того, зашифрован сетевой уровень или нет, как показано. ниже.
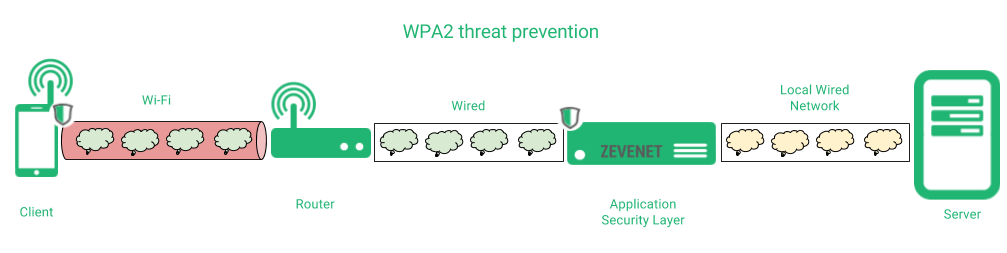
В этом случае мы предлагаем использовать Уровень безопасности приложений что гарантирует, что все данные между клиентом и RELIANOID полностью защищен, поэтому злоумышленник не сможет раскрыть какие-либо данные, даже если беспроводное соединение перехвачено. Наконец, связь между RELIANOID а настоящий сервер приложений может быть открытым или зашифрованным, в зависимости от сетевой архитектуры.
Рекомендации по защите ваших коммуникационных данных:
1. Создайте безопасность транспортного уровня по умолчанию для ваших приложений и серверов, например, с помощью устройства Application Security, которое, кроме того, обеспечивает такие возможности балансировки нагрузки и высокой доступности, как RELIANOID. Этот вариант реализует связь через такие протоколы, как HTTPS, SSH, SFTP, SMTPS, IMAPS и т. д., вместо их собратьев по простому протоколу. RELIANOID также позволяет легко управлять сертификатами для таких услуг.
2. Поддерживайте уровень безопасности приложений в актуальном состоянии, используя обновления и рекомендации по безопасности, предоставляемые любой из доступных служб поддержки . Кроме того, предоставляются инструменты для обнаружения и исправления слабых шифров и конфигураций, что позволяет поддерживать высокий уровень безопасности сервисов.
3. Внедрение уровня безопасности приложений позволяет скрыть и замаскировать все открытые порты, сети или службы, которые не должны быть доступны через Интернет, а также дает возможность включить модуль системы предотвращения и обнаружения вторжений, который защищает все ваши сервисы от DoS-атак, TCP-флудинга, вредоносных хостов и наиболее распространенных атак.
Попытка RELIANOID or Свяжитесь с нами чтобы получить больше информации.


