Глобальные настройки для профиля HTTP-фермы #
Профиль HTTP управляет переключением контента на прикладном уровне модели OSI как для протоколов HTTP, так и для HTTPS. Мы разработали профиль для интеллектуального распределения входящего веб-трафика между несколькими внутренними ресурсами путем анализа содержимого входящих запросов и принятия решений о маршрутизации на основе определенных параметров, таких как URL-адрес, файлы cookie, заголовки и информация о сеансе. С помощью этой информации мы можем направить трафик в соответствующие пулы серверов (служб).
В правом верхнем углу у нас есть 2 индикатора. Действия кнопки и Статус.
Квадратная коробка: при нажатии ферма LSLB останавливается.
Кнопка обновления: при нажатии ферма перезапустится.
Кнопка воспроизведения: Если ферма выключена или неактивна, она запустится при нажатии.

Каждый из описанных ниже цветов представляет Статус данного Ферма:
Зелёная: означает, что ферма UP и все бэкенды работают. Это также может означать, что настроено перенаправление.
Red: означает, что ферма DOWN или он нефункционален.
Цвет - Черный.: указывает КРИТИЧЕСКОЕ повреждать. Обычно это происходит, когда ферма работает, но серверная часть недоступна или они могут находиться в режиме обслуживания.
Blue: Показывает, когда есть ПРОБЛЕМА. Ферма может работать, но хотя бы один сервер не работает.
Апельсин: Представляет ОБСЛУЖИВАНИЕ. Показывает, когда ферма работает, но по крайней мере один сервер находится в режиме обслуживания.
Эти цветовые коды одинаковы во всем графическом пользовательском интерфейсе. Краткое объяснение можно найти в разделе «Ферма LSLB».
В профиле HTTP(S)-ферм заголовок HTTP X-Forwarded-For по умолчанию заполняется IP-адресом клиента.
Подобно обратному прокси-серверу, каждая ферма HTTP(S) (или виртуальный сервис) управляет несколькими сервисами, поэтому одна пара виртуального IP-адреса и порта HTTP может обрабатывать более одного веб-сервиса с балансировкой нагрузки. Поэтому в ферме HTTP есть раздел, называемый «сервис» , который обеспечивает гибкость виртуальных хостов и позволяет создавать списки бэкэндов для каждого сервиса.
В PCRE каждый HTTP(S)-сервис использует регулярные выражения (для виртуального хоста и шаблона URL) для поиска определенных шаблонов в заголовках HTTP входящих соединений. Если шаблон совпадает как в поле виртуального хоста , так и в поле шаблона URL , бэкэнды данного сервиса обработают эти входящие соединения.
Основная конфигурация #
Ниже приведены основные параметры профиля фермы HTTP/S.
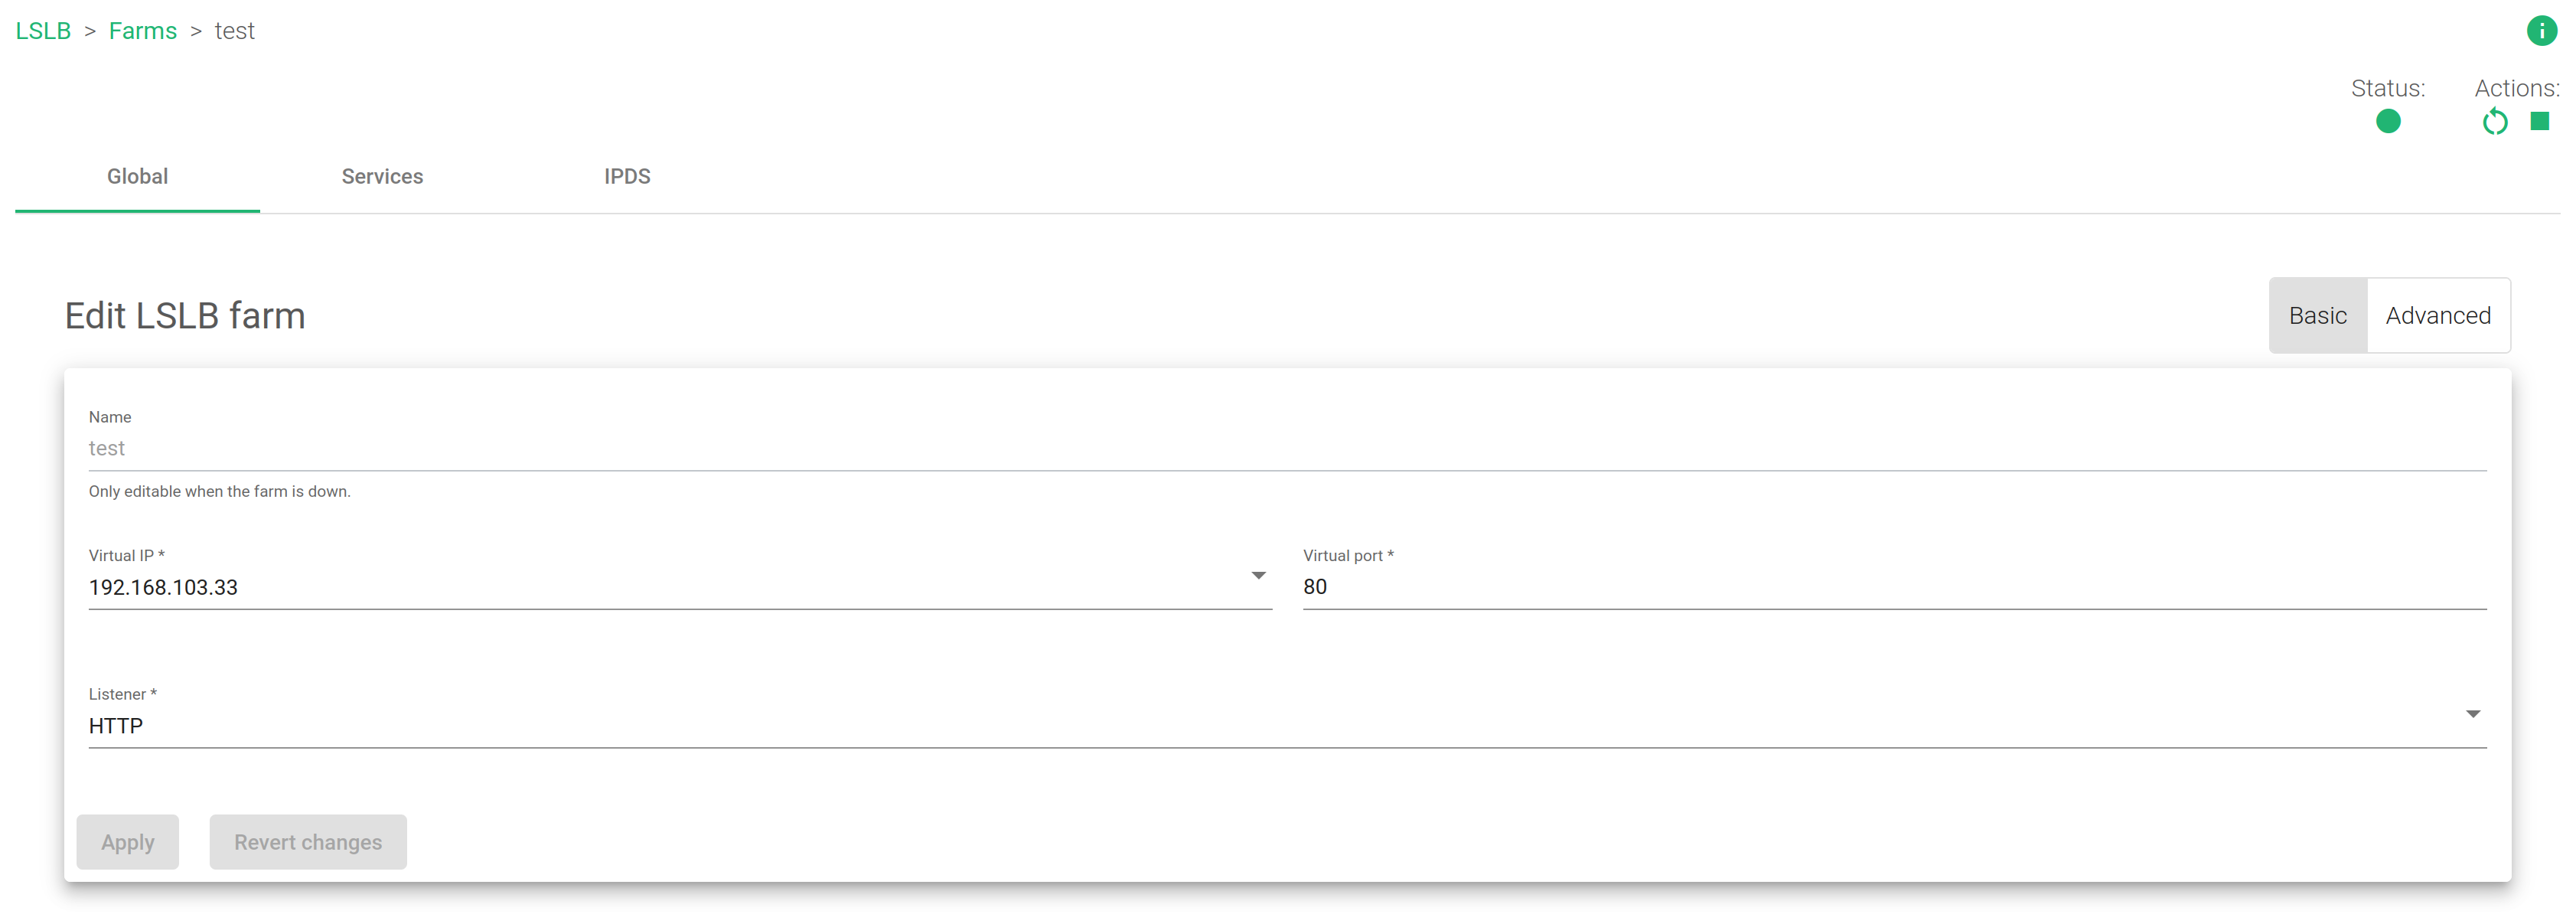
Название . Это название позволяет легко идентифицировать ферму. Чтобы изменить название фермы, необходимо сначала остановить её работу. Убедитесь, что новое название ещё не используется.
Виртуальный IP-адрес и порт . Это пары виртуальных IP-адресов и портов, с которых ферма будет принимать входящие соединения. Новая комбинация IP-адреса и порта должна быть свободной и неиспользованной до начала настройки.
Слушатель . В этом поле указывается протокол 7-го уровня для выполнения переключения контента.
- HTTP. Виртуальная служба будет получать только обычный HTTP-контент.
- HTTPS. Виртуальная служба будет получать безопасный HTTP-контент, управлять рукопожатиями SSL, обрабатывать конфигурации безопасного шифрования, сертификаты SSL (подстановочные знаки или SNI) и т. д. для выполнения разгрузки SSL. Это избавит настоящие серверы приложений от этих тяжелых задач.
Параметры HTTPS #
Параметры HTTPS можно найти ниже.
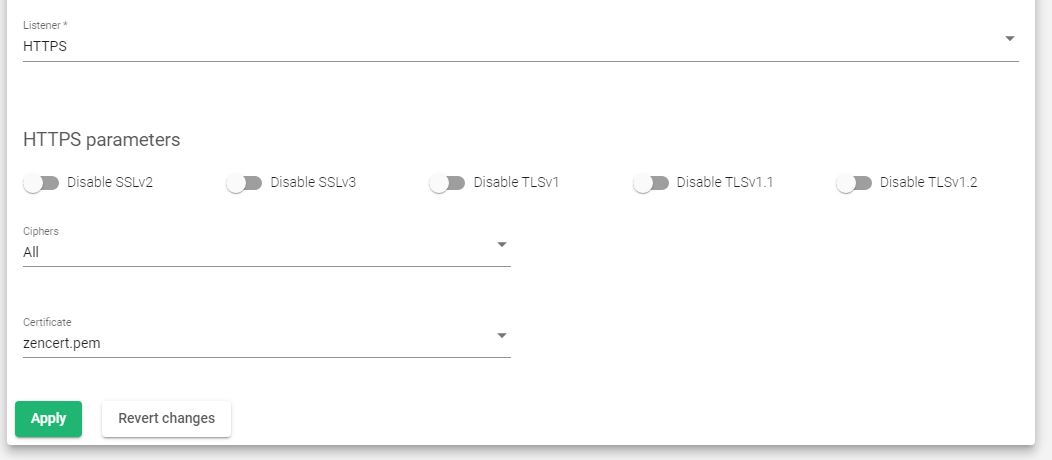
Отключить SSLV2 , Отключить SSLV3 , Отключить TLSV1 , Отключить TLSV1.1 , Отключить TLSV1.2 . Каждая из этих кнопок включает или отключает соответствующую версию SSL или TLS. Отключение любого из протоколов не рекомендуется, так как связанные с ним алгоритмы шифрования также будут отключены.
Шифры . В этом разделе мы составляем списки шифров, которые используем для усиления SSL-соединения. Прежде чем клиент и сервер начнут обмениваться информацией, защищенной протоколом TLS, они должны безопасно обменяться или согласовать ключ шифрования и шифр, который будет использоваться для шифрования данных.
Чтобы настроить шифр для использования, выберите один из следующих параметров.
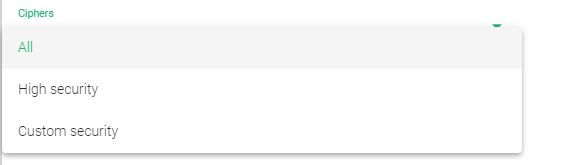
- Все. При выборе этой команды прослушивающая ферма HTTP(S) будет управлять всеми доступными наборами шифров. Это значение по умолчанию.
- Высокая безопасность. Эта команда включает следующие шифры:
kEECDH+ECDSA+AES128:kEECDH+ECDSA+AES256:kEECDH+AES128:kEECDH+AES256:kEDH+AES128:kEDH+AES256:DES-CBC3-SHA:+SHA:!aNULL:!eNULL:!LOW:!kECDH:!DSS:!MD5:!EXP:!PSK:!SRP:!CAMELLIA:!SEED
Включение этой опции обеспечивает уровень безопасности, достаточный для получения оценки A+ в SSL Labs.
- Таможенная безопасность. Эта команда позволяет настроить собственные шифры с помощью Пользовательские шифры поле.
- Пользовательские шифры. Эта команда позволяет вам настроить определенные шифры, чтобы разрешить или запретить при создании соединения SSL. Это должна быть строка в том же формате, что и в OpenSSL шифры . Эта команда будет отображаться, если Таможенная безопасность установлен.
- Разгрузка SSL. Эта опция позволяет аппаратно выгружать шифры AES, если это позволяет процессор. Это позволит оптимизировать производительность задачи шифрования/дешифрования SSL.
Доступные сертификаты . Здесь перечислены доступные SSL-сертификаты, установленные на устройстве. Чтобы включить каждый из них, выберите сертификат и нажмите кнопку со стрелкой или просто перетащите его из поля «Доступные» в поле «Включенные». Вы также можете включить/отключить несколько сертификатов или даже все сразу.
Включенные сертификаты . В этом списке вы будете управлять сертификатами, которые в данный момент используются фермой. Вы можете переместить их вверх или вниз с помощью двойных стрелок вверх/вниз или даже отключить все из них. Учитывайте порядок сертификатов. Если вы настроите сертификат с подстановочным знаком перед сертификатом хоста, то сначала будет использоваться сертификат с подстановочным знаком.
Дополнительные параметры #
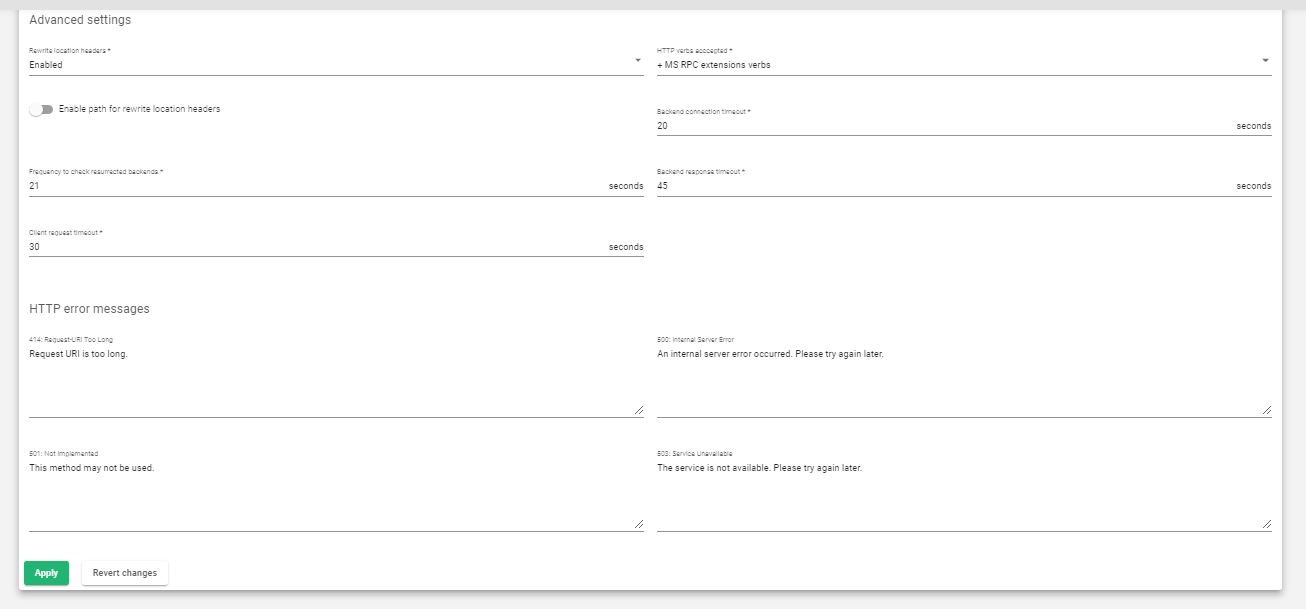
Перезаписывать заголовки Location . Если эта опция включена, ферма будет вынуждена изменять заголовки Location и Content-location в ответ на запросы клиентов. Если они содержат значение самого бэкэнда или VIP, но с другим протоколом, ответ будет изменен, чтобы отобразить виртуальный хост в запросе. Если включен переключатель « Включено» и «Сравнить бэкэнды» , будет сравниваться только IP-адрес бэкэнда. Это необходимо для перенаправления запроса на HTTPS-слушатель на том же сервере, что и HTTP-слушатель. Если это поле настроено в разделе службы, то данная директива будет игнорироваться для этой службы.
Принимаемые HTTP-глаголы . В этом поле указываются HTTP-методы, которые будут использоваться для проверки HTTP-запросов клиента. Если запрос клиента не разрешен, клиенту будет показана ошибка. Каждый глагол имеет дополнительные более низкие уровни.
- Стандартный HTTP-запрос, Стандартные HTTP-запросы (GET, POST, HEAD).
- + расширенный HTTP-запрос, расширенные HTTP-запросы (PUT, DELETE).
- + опции HTTP-глагол, расширенные HTTP-запросы (PUT, DELETE).
- + стандартные глаголы WebDAV, стандартные глаголы WebDAV (LOCK, UNLOCK, PROPFIND, PROPPATCH, SEARCH, MKCOL, MOVE, COPY, OPTIONS, TRACE, MKACTIVITY, CHECKOUT, MERGE, REPORT).
- + MS расширения глаголов WebDAV, Расширения MS: глаголы WebDAV (ПОДПИСАТЬСЯ, НЕ ПОДПИСАТЬСЯ, УВЕДОМИТЬ, BPROPFIND, BPROPPATCH, POLL, BMOVE, BCOPY, BDELETE, CONNECT).
- + MS RPC расширения глаголов, Глаголы расширений MS RPC (RPC_IN_DATA, RPC_OUT_DATA).
Игнорировать 100 Continue . Если этот параметр отмечен, свойство 100 Continue будет отключено. Согласно протоколу HTTP 1.1, при отправке этого заголовка данные формы не отправляются вместе с первоначальным запросом. Вместо этого этот заголовок отправляется на серверную часть веб-сервера, которая отвечает кодом 100 (Continue). Это означает, что сервер получил заголовки запроса, и клиент должен продолжить отправку тела запроса (в случае запроса, для которого необходимо отправить тело; например, POST-запрос). Если тело запроса большое, отправка его на сервер, когда запрос уже был отклонен из-за неподходящих заголовков, неэффективна. Чтобы сервер проверил, может ли запрос быть принят только на основании заголовков запроса, клиент должен отправить заголовок Expect: 100-continue в своем первоначальном запросе и проверить, получен ли в ответ код состояния 100 Continue, прежде чем продолжить (или получить 417 Expectation Failed и не продолжить).
Журналы . Включите или отключите ведение журналов трафика на ферме, чтобы отлаживать и анализировать данные, проходящие через балансировщик нагрузки.
Таймаут подключения к бэкэнду . Это значение указывает время, которое ферма будет ждать подключения к бэкэнду в секундах. Обычно это время ожидания открытия сокета. По умолчанию это значение установлено на 20 секунд.
Частота проверки восстановленных бэкэндов . Это частота, с которой балансировщик нагрузки будет ожидать проверки доступности бэкэнда и отправки запроса на отключение заблокированного реального сервера, если он работает. Ферма будет периодически проверять бэкэнд после того, как реальный сервер будет помечен как отключенный, независимо от того, есть ли новое клиентское соединение или нет. По умолчанию это значение установлено на 10 секунд.
Тайм-аут ответа от бэкэнда . Это значение указывает время в секундах, которое ферма будет вынуждена ждать ответа от бэкэндов. По умолчанию это значение установлено на 45 секунд.
Тайм-аут запроса клиента . Это значение указывает время, в течение которого ферма будет ожидать запроса от клиента. Как только этот тайм-аут истечет, а данные от клиента не будут получены, соединение будет разорвано. По умолчанию это значение установлено на 30 секунд.
Сообщения об ошибках HTTP #
Персонализированные сообщения об ошибках. Служба фермы отобразит специальное сообщение на вашем сайте, когда на реальных серверах будет обнаружена ошибка веб-кода. Для кодов ошибок 414, 500, 501 и 503 будет показана персонализированная HTML-страница.
- 414: слишком длинный URI запроса. Это сообщение об ошибке профиля HTTP/S, если URI достигает максимально допустимого количества символов. Если вы получили эту ошибку, сократите длину URL-адреса.
- 500 - внутренняя ошибка сервера. Это сообщение об ошибке профиля HTTP/S, если серверная часть обнаруживает непредвиденную команду.
- 501: не реализовано. Это сообщение об ошибке профиля HTTP/S, если команда запроса не управляется или не известна прокси-серверу или серверной части.
- 503 Сервис недоступен. Это сообщение об ошибке профиля HTTP/S, если прокси-сервер не находит доступный сервер для запроса. Это может произойти, если все бэкенды или серверы не работают, или если регулярное выражение в запросе не соответствует ни одной из настроенных служб.
- WAF 403: Запрещено. Это сообщение об ошибке профиля HTTP/S, если WAF включен, а механизм WAF отклоняет запрос.
Заголовки #
В этом разделе мы можем глобально добавлять, изменять или удалять заголовки запросов и ответов, применяя действия ко всем настроенным службам. Если в разделе службы настроен заголовок, эта конфигурация будет удалена.
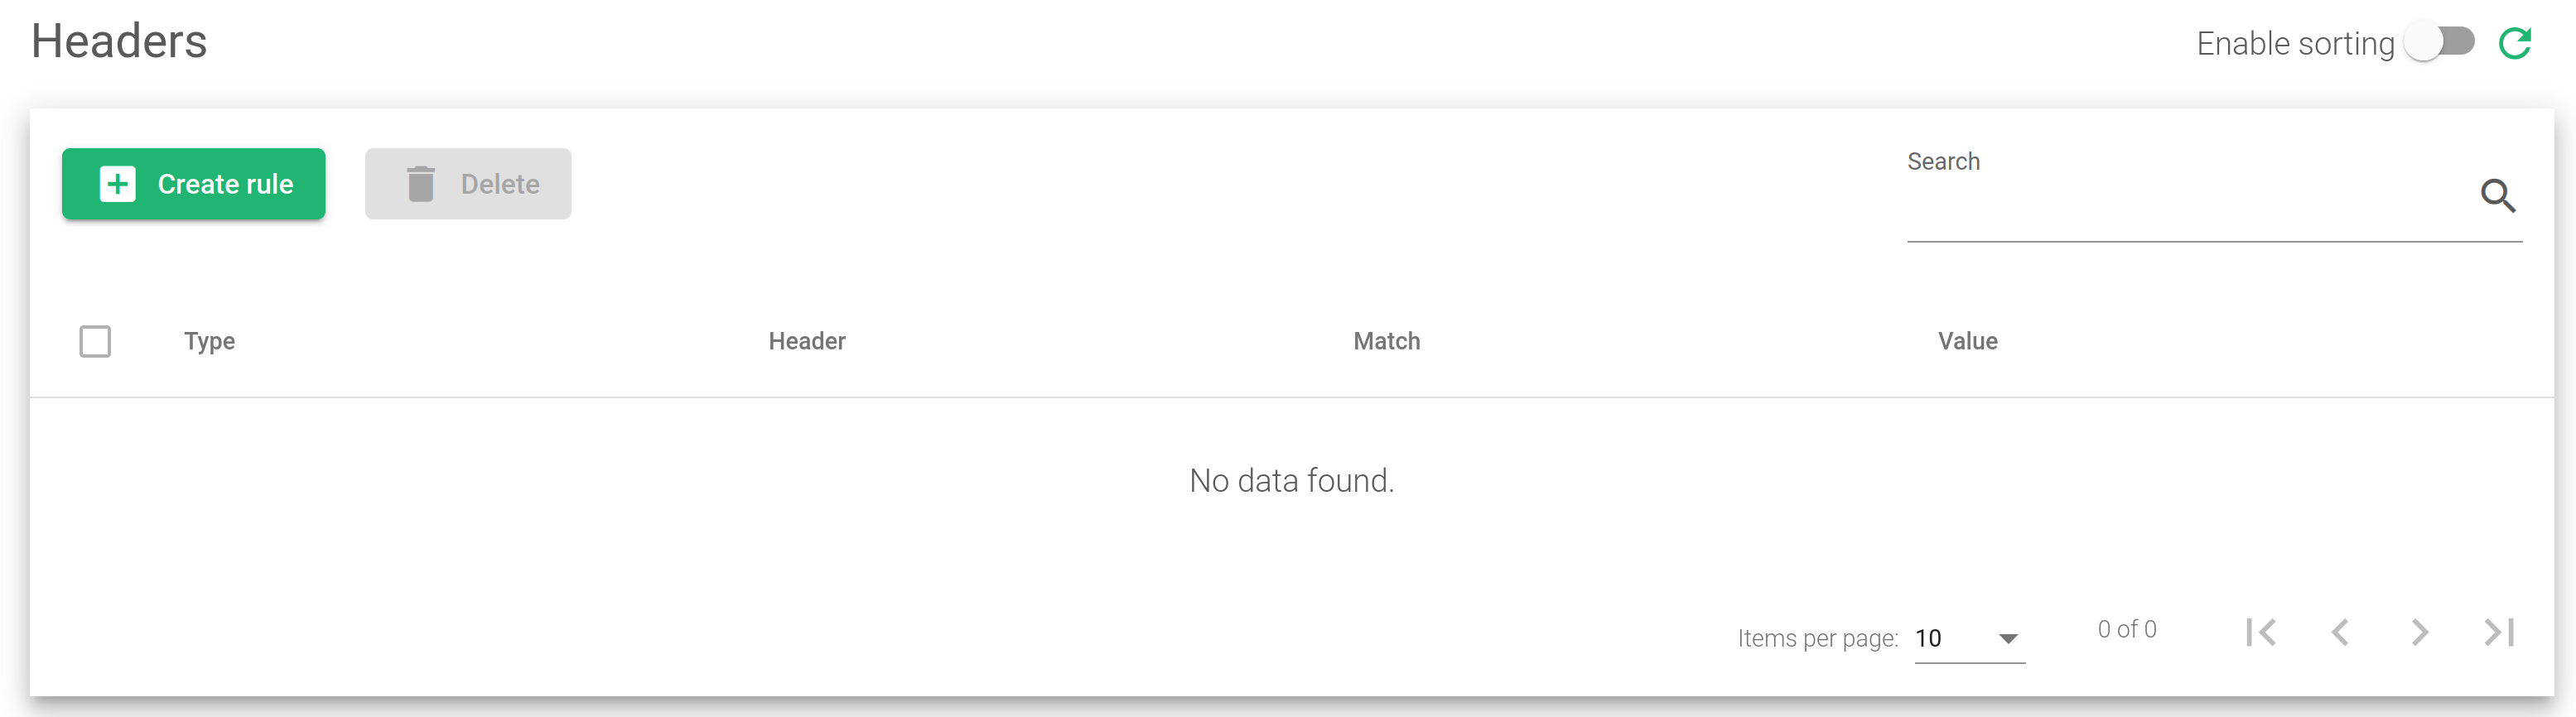
Действия, используемые в этом разделе, включают:
Создать правило. Будет создано глобальное правило заголовка.
Удалить. Глобальное правило заголовка будет удалено.
В этом разделе можно добавлять, изменять или создавать заголовки запросов и ответов, как показано на изображении ниже.
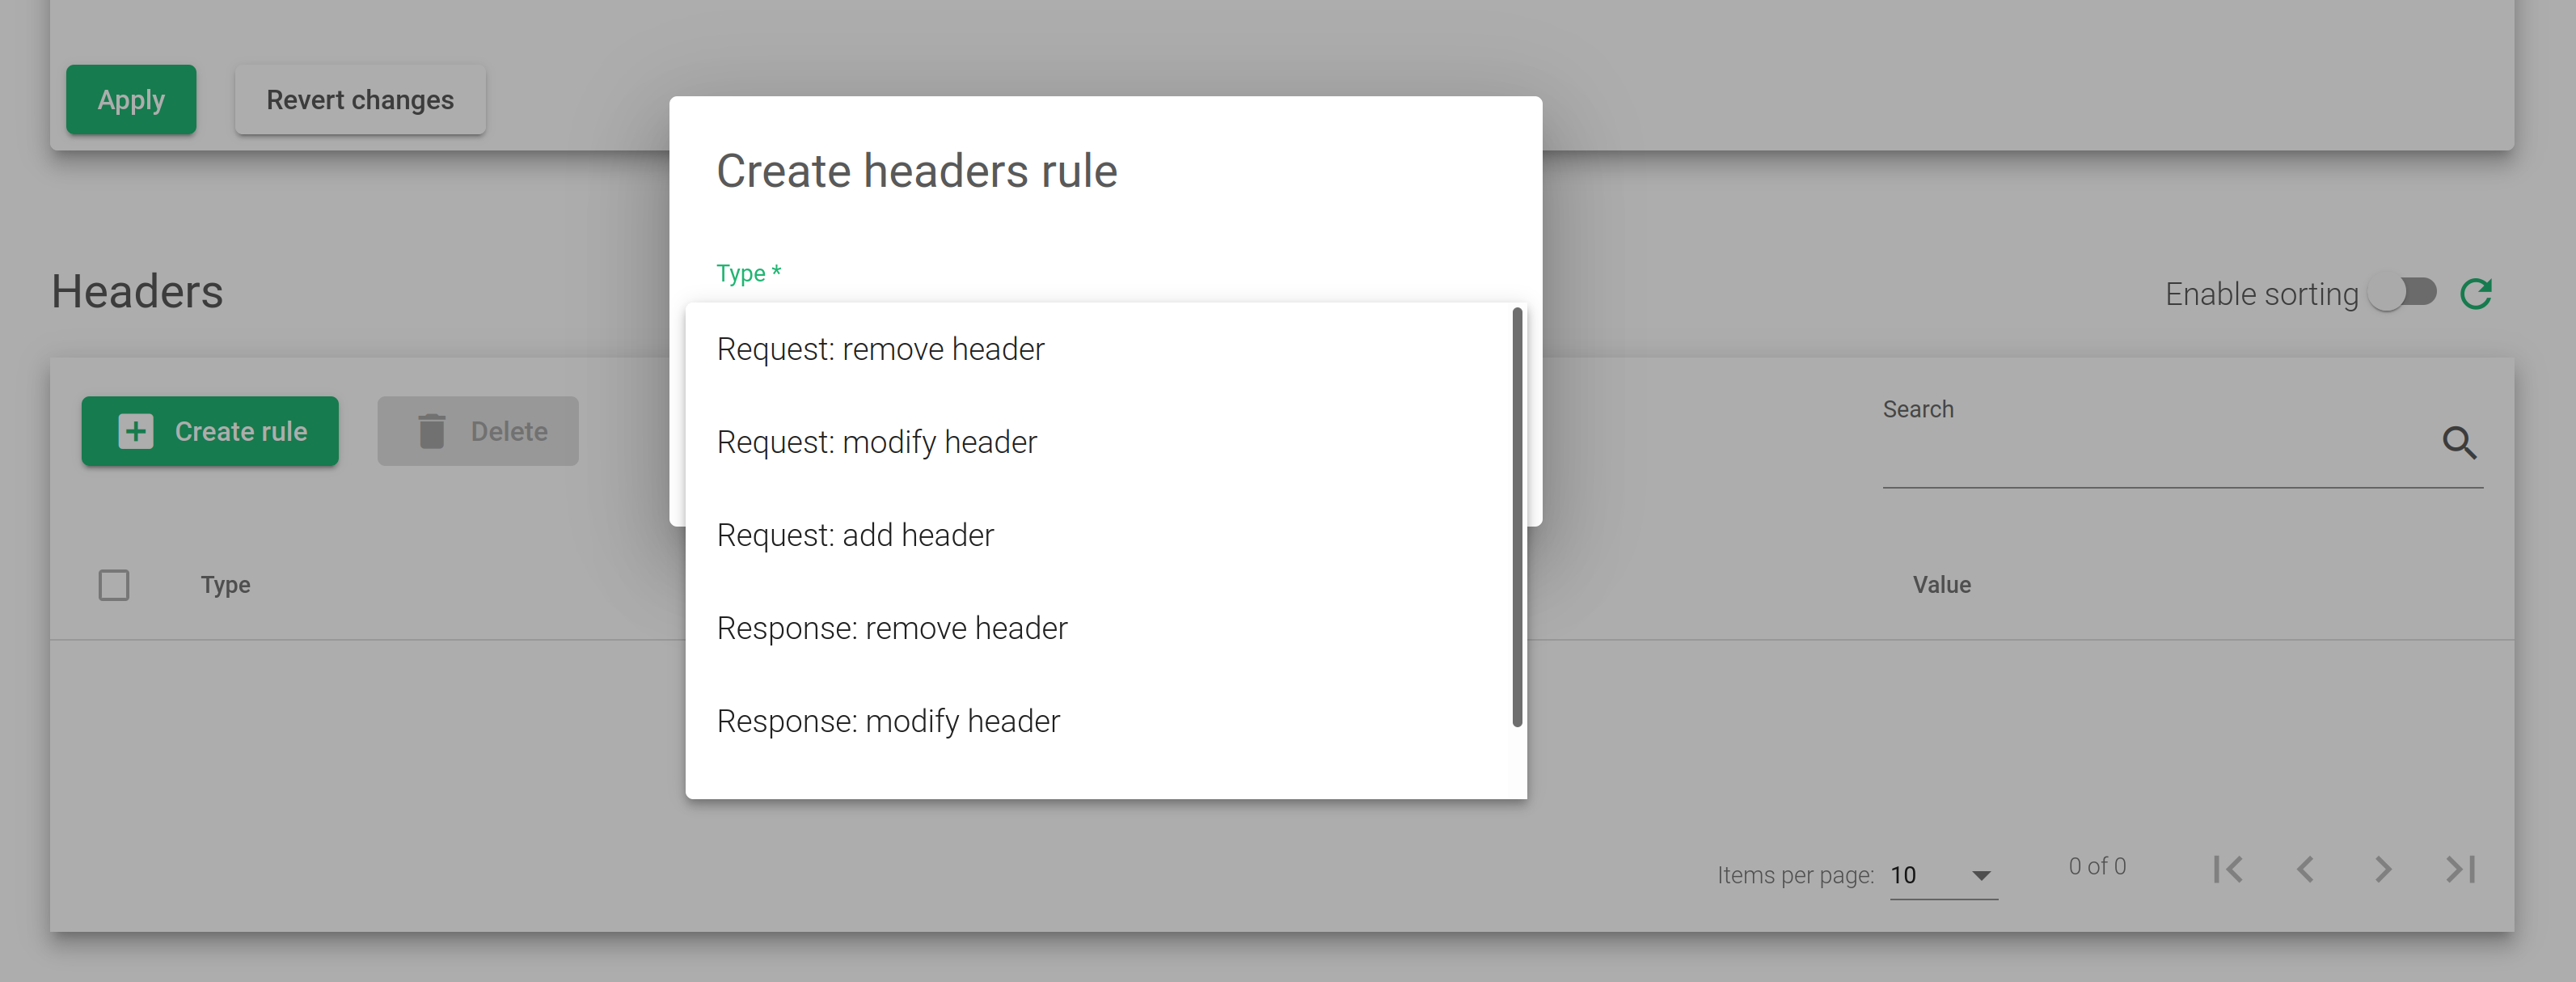
Тип.
- Запрос: удалить заголовок. Шаблон заголовка, который будет удален из клиентских HTTP-запросов.
- Запрос: изменить заголовок. Измените заголовок клиентских HTTP-запросов.
- Пожелание: добавить заголовок. Заголовок, который будет добавлен к клиентским HTTP-запросам.
- Ответ: удалить заголовок. Шаблон заголовка, который будет удален из HTTP-ответа серверной части.
- Ответ: изменить заголовок. Измените заголовок ответа Backend HTTP.
- Ответ: добавить заголовок. Заголовок, который будет добавлен к ответу Backend HTTP.
Настройки услуг #
Сервисы в ферме LSLB с HTTP-профилем обеспечивают возможности переключения контента для виртуальных веб-сервисов, позволяя предоставлять несколько веб-сервисов и приложений через один и тот же виртуальный IP-адрес и порт . Это помогает объединить веб-приложения в рамках одного домена, управлять виртуальными хостами , URL-адресами , настраивать перенаправления , сохранять данные и выбирать бэкэнды для каждого сервиса . Каждый сервис в ферме LSLB имеет различные свойства, проверки работоспособности, механизмы сохранения данных, управление заголовками и список бэкэндов. Для сопоставления условий, определяющих используемый сервис для каждого запроса, могут использоваться регулярные выражения.
Каждое условие соответствия службы будет проверяться ядром профиля фермы HTTP в режиме приоритета (при необходимости его можно изменить). Если ни одна служба не соответствует, ядро фермы вернет ошибку (ошибка HTTP 503). По этой причине разрешены определенные определения нескольких служб. Если поля URL и Host не определены, все запросы будут совпадать. Условия службы HTTP будут определяться виртуальным хостом и/или шаблоном URL.
Во-первых, создание и добавление хотя бы одного внутреннего сервера к службе является необходимостью. После применения новой службы службы HTTP будут оцениваться сверху вниз в порядке списка. Первая служба, совпадающая с полем Host и/или URL, будет обрабатывать запрос. Эти условия службы определяются шаблонами URL или хоста.

Условия обслуживания, которые должны быть соблюдены:
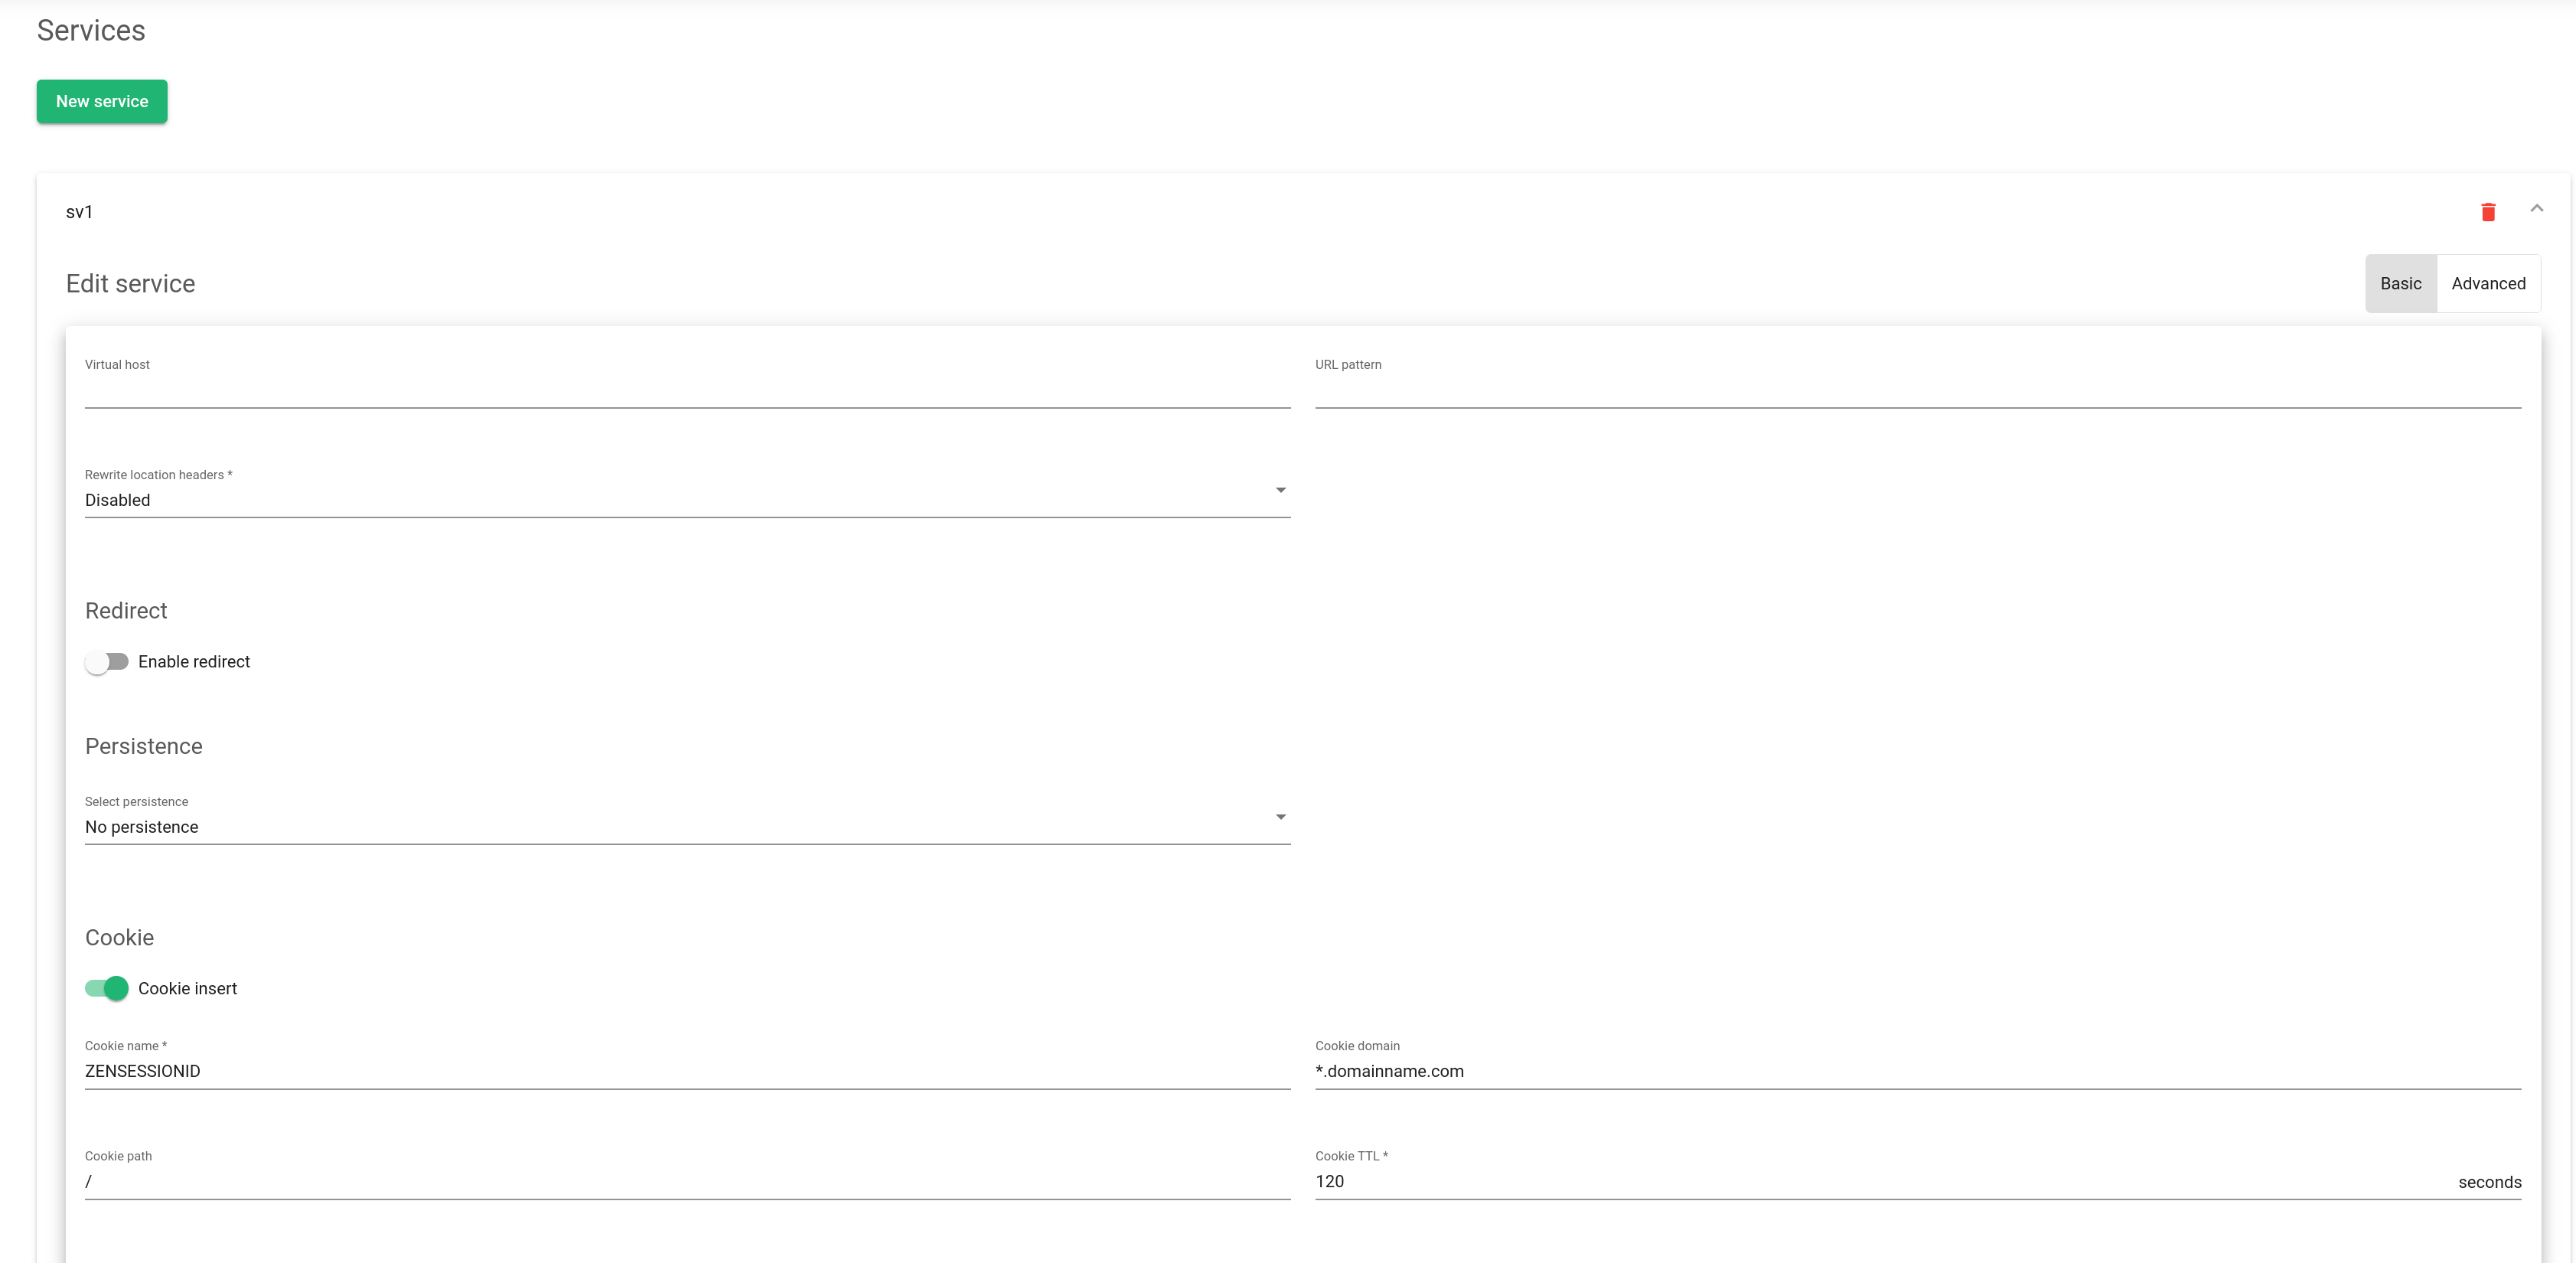
Виртуальный хост . Эта функция позволяет задать условие, основанное на использовании доменным именем одного и того же виртуального IP-адреса и порта в рамках HTTP-фермы. Если вы хотите удалить это условие, вы можете оставить поле пустым. В этом поле поддерживаются регулярные выражения в формате PCRE.
Шаблон URL . Цель этого поля — идентифицировать веб-сервис на основе пути URL, который запрашивает клиент. URL будет проверяться на соответствие заданному шаблону, чтобы убедиться в правильности его синтаксиса. Если вы хотите проигнорировать это условие, вы можете оставить поле пустым. В этом поле поддерживаются регулярные выражения в формате PCRE, что позволяет выполнять расширенное сопоставление шаблонов.
Значения шаблонов виртуального хоста и URL-адреса представляют собой регулярные выражения. Если оставить поле пустым, будет найдено любое значение. Оба поля должны совпадать, иначе будет осуществлен переход к следующей службе. Рекомендуется использовать хотя бы одно из них, которое будет использоваться по умолчанию, если внизу не найдено совпадение.
Перезаписывать заголовки Location . Если эта опция включена, служба будет вынуждена изменять заголовки Location и Content-location в ответ на запросы клиентов. Если они содержат значение самого бэкэнда или VIP (но с другим протоколом), ответ будет изменен, чтобы отобразить виртуальный хост в запросе. Если включен переключатель « Включить и сравнить бэкэнды» , сравнивается только IP-адрес бэкэнда. Это важно при перенаправлении запросов на HTTPS-слушатель на том же сервере, что и HTTP-слушатель. При выборе опции «Включить и сравнить бэкэнды» будет доступен флаг « Включить путь для перезаписи заголовков Location» . Включите этот флаг, если вы работаете с перезаписываемыми URL-адресами . Это значение заставит вас проверять ответы URL-адресов и изменит ответ на исходный, если в разделе «Перезаписываемые URL-адреса» настроено правило . Если это поле включено, оно переопределит ту же директиву в глобальном разделе.
переадресовывать #
Если в сервисе включена опция перенаправления, внутренние серверы могут не использоваться, так как все запросы будут отправляться на указанный URL-адрес.
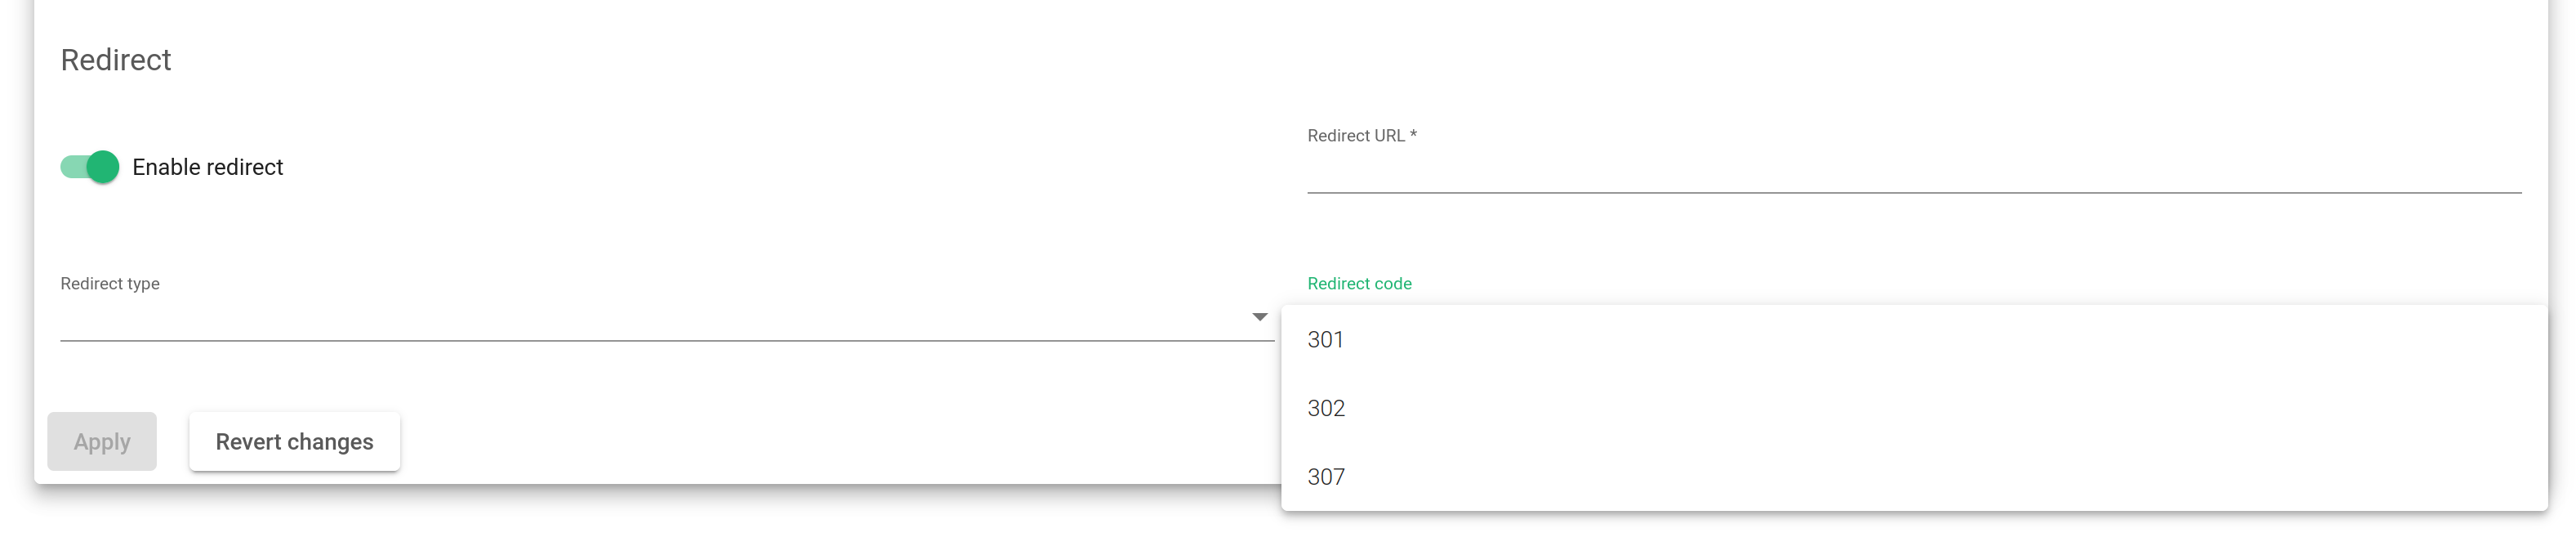
Тип перенаправления . Существует два типа перенаправления: по умолчанию и с добавлением . При типе по умолчанию URL-адрес рассматривается как абсолютный хост и путь для перенаправления. При типе с добавлением к указанному вами хосту и пути будет добавлен исходный путь запроса.
URL перенаправления . Этот параметр определяет, куда будет перенаправлен клиент после ответа на запрос. Запрос клиента обрабатывается автоматически путем перенаправления на новый URL. Если вы задаете значение перенаправления, НЕ настраивайте бэкэнды в этой службе. Если виртуальный хост и шаблон URL совпадают, устройство отправит клиенту ответ HTTP Location Header для перенаправления на настроенный URL.
Код перенаправления . Можно использовать несколько HTTP-кодов перенаправления: 301 (Постоянное перемещение), 302 (Временное перемещение) или 307 (Временное перенаправление).
Настойчивость #
Параметр «Сохранение» . Этот параметр определяет, как HTTP-сервис будет управлять клиентской сессией и какое HTTP-соединение необходимо контролировать для поддержания безопасных клиентских сессий. При выборе типа сохранения сессии будет отображаться время жизни (TTL, секунды).
- Нет настойчивости. Служба фермы не будет контролировать клиентские сеансы. Запросы HTTP или HTTPS будут доставлены на реальные серверы.
- IP: адрес клиента. IP-адрес клиента будет использоваться для того, чтобы клиентские сеансы оставались открытыми через реальные серверы.
- ОСНОВНЫЕ: Базовая аутентификация. Заголовок базовой аутентификации HTTP будет использоваться для управления клиентскими сеансами. Например, когда веб-страница запрашивает у клиента базовую аутентификацию, заголовок HTTP будет содержать строку, подобную следующей:
		HTTP/1.1 401 Требуется авторизация Сервер: HTTPd/1.0 Дата: суббота, 27 ноября 2011 г., 10:18:15 GMT
		WWW-аутентификация: базовая область = «Безопасная зона»
		Тип контента: текст/HTML Длина контента: 31
Затем клиент отвечает с заголовком:
                GET /private/index.html Хост HTTP/1.1: localhost
		Авторизация: базовая QWxhZGRpbjpvcGVuIHNlc2FtZQ==
Эта базовая строка аутентификации используется в качестве идентификатора сеанса для идентификации сеанса клиента.
- PARM: параметр URI, Другой способ идентифицировать сеанс клиента - использовать параметр URI, отделенный от точки с запятой, которая используется в качестве идентификатора сеанса пользователя. В примере http://www.example.com/private.php;EFD4Y7 параметр будет использоваться в качестве идентификатора сеанса.
- URL: параметр запроса. Когда идентификатор сеанса отправляется через параметр GET с URL-адресом, этот параметр указывает, что имя, связанное с идентификатором сеанса клиента, будет возможным. Например, запрос клиента типа http://www.example.com/index.php?sid=3a5ebc944f41daa6f849f730f1 должен быть настроен с параметром Персональный идентификатор сеанса (значение sid в этом примере) и время сохранения сеанса до жизни (TTL)
- ПЕЧЕНЬЕ: . Вы сможете выбрать переменную cookie HTTP для чтения из заголовков HTTP и использовать ее для поддержания клиентских сеансов в течение заданного времени. Настроенное имя файла cookie в идентификатор сеанса постоянства Поле создается программистом и встраивается в веб-страницу для идентификации сеанса клиента, например:
                GET /spec.html Хост HTTP/1.1: www.example.org
                Файл cookie: sessionidexample=75HRSd4356SDBfrte
Кроме того, необходимо настроить время жизни сеанса сохраняемости (TTL). Это значение управляет временем, которое экономит балансировщик нагрузки, когда клиент и серверная часть не работают.
- HEADER: заголовок запроса. Настраиваемое поле заголовка HTTP можно использовать для идентификации сеанса клиента. Необходимо настроить время жизни сеанса сохранения и идентификатор сеанса сохранения. Например:
               GET /index.html Хост HTTP/1.1: www.example.org
               X-сессия: 75HRSd4356SDBfrte
Cookie #
Вставка cookie . Если определено, балансировщик нагрузки будет создавать cookie в каждом ответе с соответствующим ключом бэкэнда. Даже если таблица сессий очищена или сессии отключены, будет выбран правильный бэкэнд. Эта функция позволяет избежать изменения реального кода сервера для создания cookie сессии.
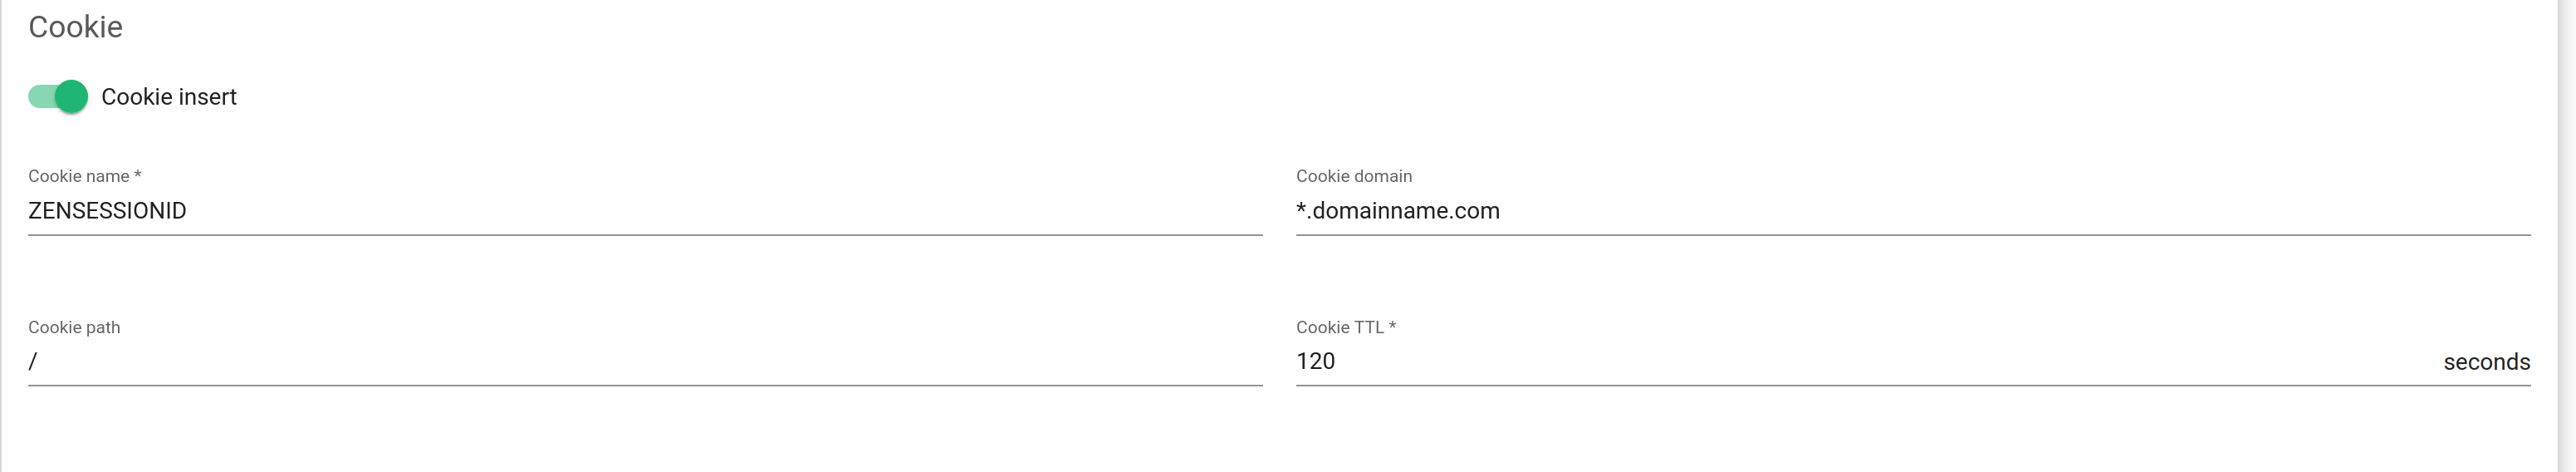
Имя файла cookie: имя файла cookie, который будет создан и добавлен к запросу клиента/ответу бэкэнда. Путь к файлу cookie : URI или относительный путь, куда будет создан новый файл cookie. Для всего домена необходимо указать символ. Домен файла cookie : домен, где будет создан файл cookie. Наконец, TTL файла cookie : количество секунд, в течение которых файл cookie будет храниться в памяти между клиентом и бэкэндом. Это поле должно быть больше 0. Это время соответствует времени без какой-либо активности. После истечения указанного времени без активности сессия будет удалена.
Farmguardian #
HTTP-фермы обеспечивают базовую и встроенную проверку работоспособности серверной части, но конфигурация Farmguardian рекомендуется для более интеллектуальной эвристической проверки работоспособности серверной части, чтобы гарантировать работоспособность приложения.
Некоторые встроенные или настраиваемые расширенные проверки работоспособности могут быть назначены этой службе из уже созданных проверок фермерской службы.
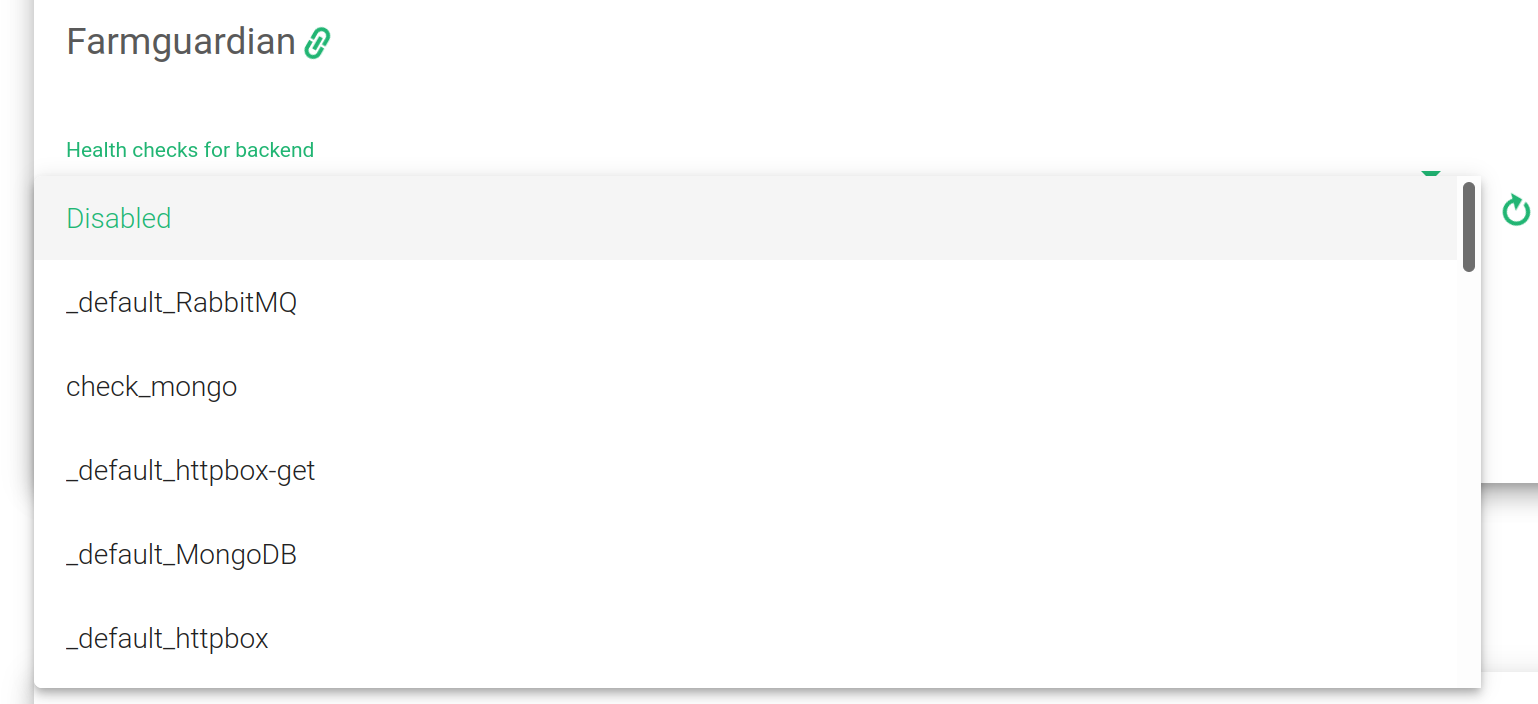
Для получения дополнительной информации о Farmguardian перейдите в раздел «Мониторинг» >> «Farmguardian».
Обратите внимание, что после выбора фермы-хранителя он будет автоматически применен к ферме.
Бэкенды HTTPS . Этот флажок указывает ферме серверов, что бэкенд-серверы, определенные в текущей службе, используют протокол HTTPS, поэтому данные будут зашифрованы перед отправкой.
Backends #
Что касается бэкэндов , профиль HTTP-фермы позволяет настраивать следующие параметры: все бэкэнды должны использовать протокол IPv4 или IPv6 и иметь ту же версию IP-адреса, что и виртуальный IP-адрес фермы.
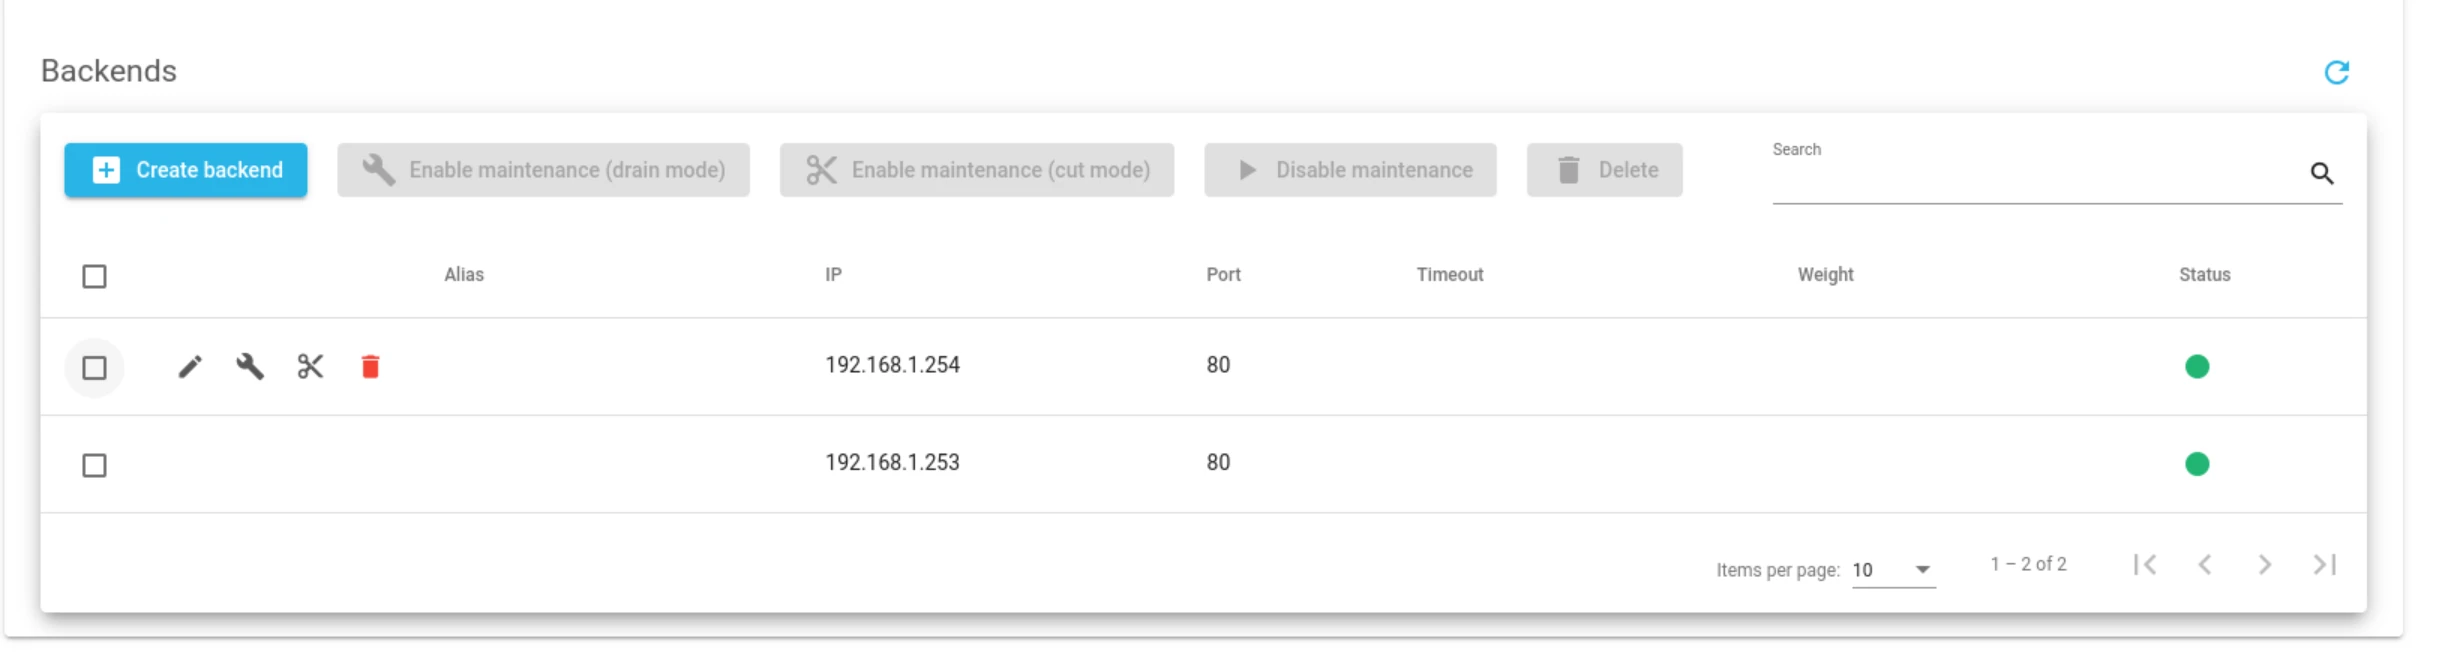
Действия. Используйте следующие действия для управления бэкендами:
Для уже созданных бэкэндов:
- Включить техобслуживание. Используйте это действие, если серверная часть ранее была отключена. Перевод реального сервера в режим обслуживания означает, что на него не будут перенаправляться новые подключения. Существует два способа включения режима обслуживания:
- Режим слива, Сохраняет установленные подключения и постоянство, если включено, но не будет допускать новые подключения.
- Режим обрезки, Удаляет все активные соединения с бэкэндом
- Отключить обслуживание. Используйте это действие, когда серверная часть находится в режиме обслуживания. Включите новые подключения к реальному серверу снова после отключения режима обслуживания.
- Удалить. Удалить конфигурации выбранной виртуальной службы. Псевдоним не будет удален, если он есть.
ALIAS, Внутренний псевдоним, если какой-либо псевдоним был выбран.
IP. IP-адрес данного бэкенда.
PORT. Номер порта текущего реального сервера.
TIMEOUT. Время, необходимое серверной части для ответа. Это значение переопределяет параметр глобального тайм-аута соединения с серверной частью, но ограничено этой выбранной фермой.
ВЕС. Значение веса для текущего реального сервера. Чем больше вес, тем больше подключений доставлено к текущему бэкенду. По умолчанию будет установлено значение веса 1. Доступный диапазон значений от 1 до 9.
статус. Возможные значения:
- Up. Ферма запущена, и серверная часть готова принимать соединения.
- вниз. Ферма работает, и служба обнаружила, что серверная часть не работает.
- Обслуживание. Серверная часть помечена администратором как не готовая к приему подключений, эта опция полезна для задач обслуживания серверной части.
- Не определено. Статус серверной части не проверялся.
ПРИОРИТЕТНЫЕ. Значение приоритета для текущего реального сервера. Более низкие значения имеют больший приоритет. Значение приоритета службы по умолчанию равно 1. При сбое серверной части приоритет службы увеличивается на 1. Когда серверная часть снова активна, значение приоритета службы уменьшается на 1. Активные серверные части имеют значения приоритета, меньшие или равные приоритету службы. .
ЛИМИТ ПОДКЛЮЧЕНИЯ. Максимальное количество одновременных подключений, которые может обрабатывать серверная часть. Если это значение будет достигнуто, новые подключения к серверной части будут заблокированы, а клиент получит ошибку HTTP 503.
Добавить внутреннюю форму:
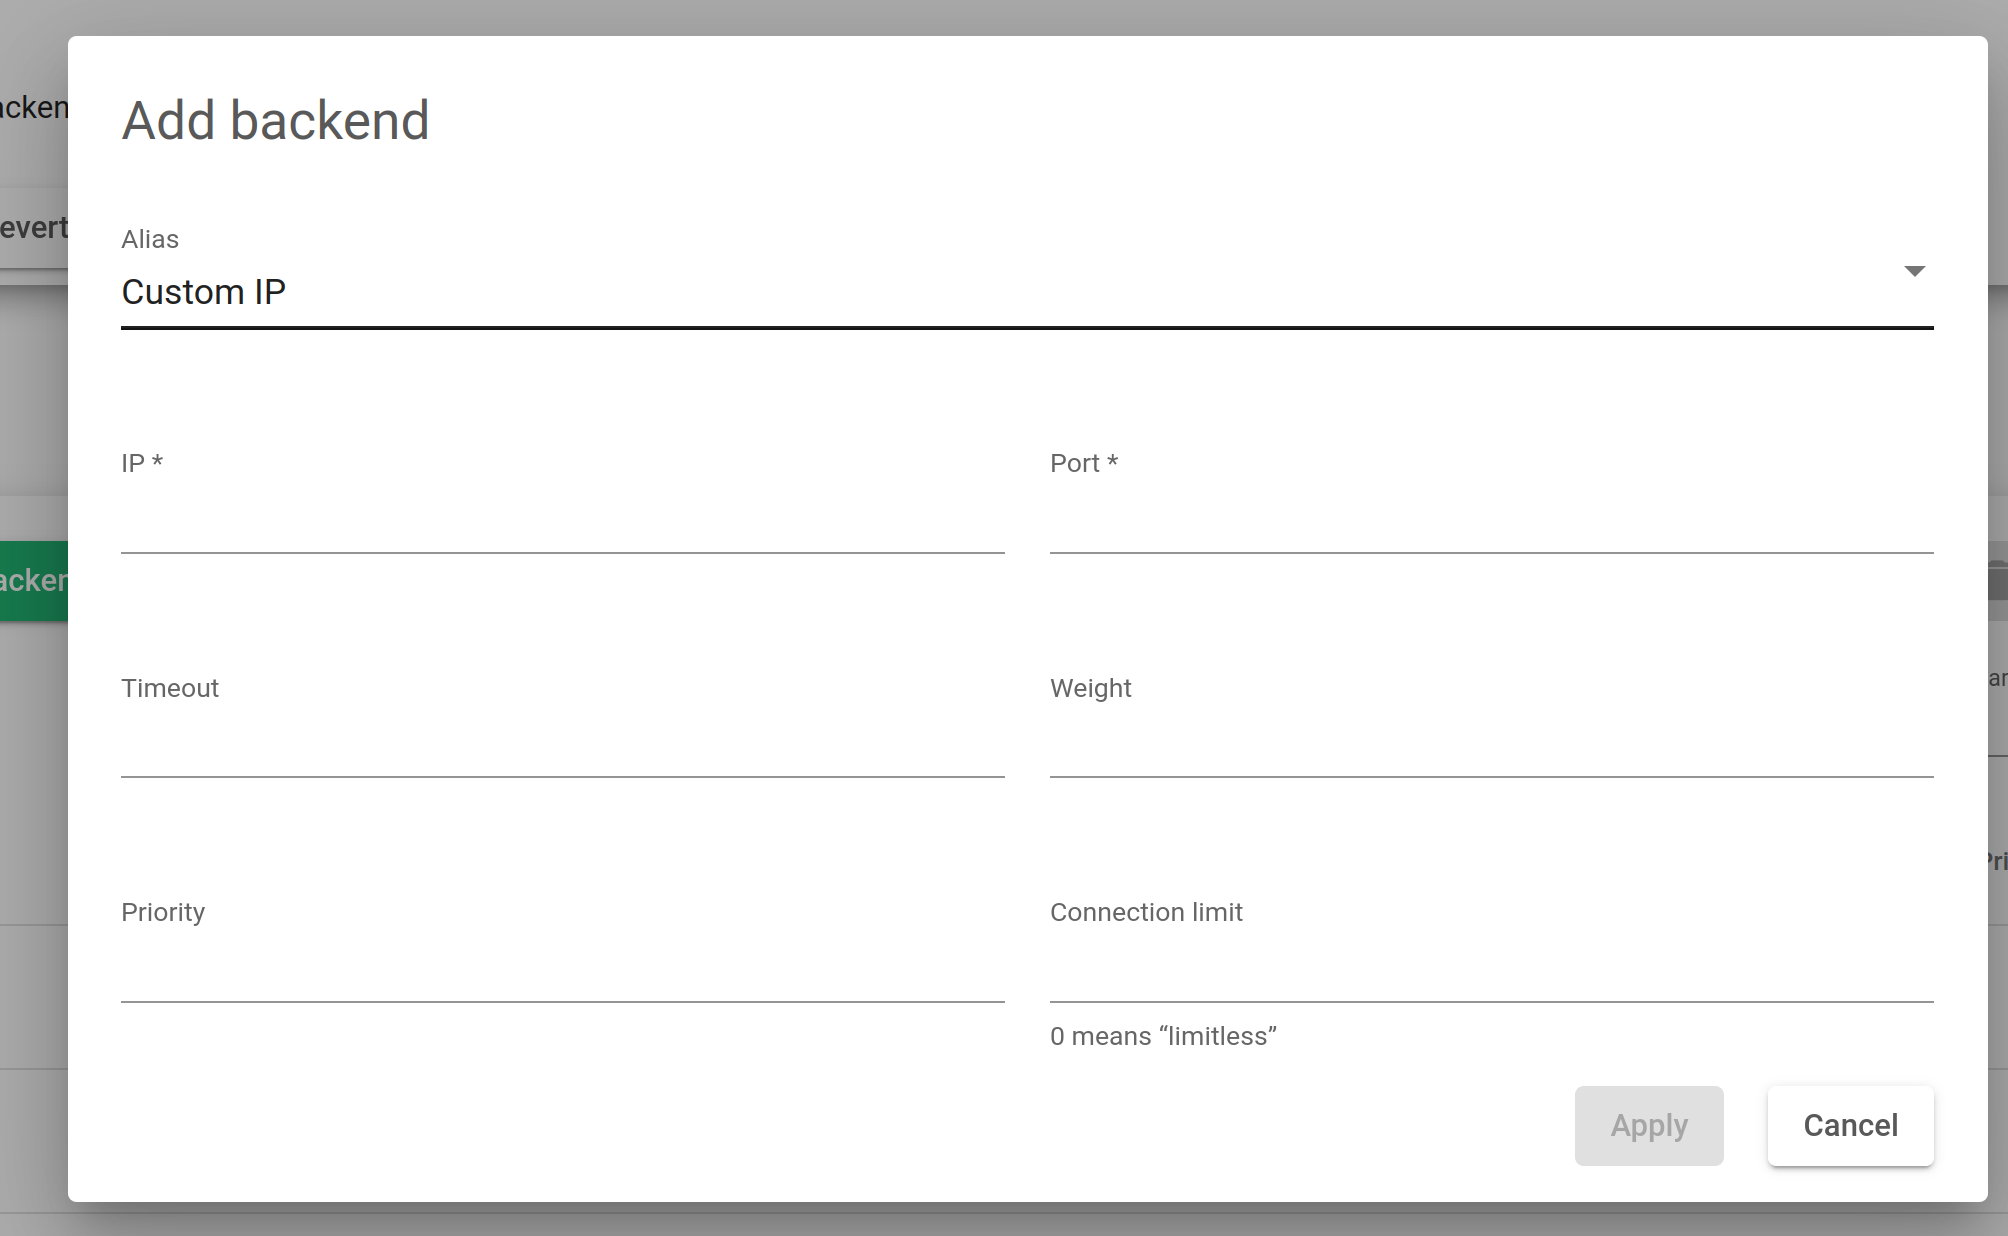
Через Действия кнопка меню, для одного или нескольких выбранных бэкендов доступны следующие действия:
Добавьте Backend. Эта команда открывает форму создания бэкенда.
Действия, упомянутые выше: Включить техобслуживание (Истощать и Порез Режим), Отключить обслуживание и Удалить.
Переписать URL-адреса #
Он проверяет шаблон, чтобы получить строки из URL-адресов и заменить их. Можно добавить несколько конфигураций. Все они будут последовательно применяться к входящему URL-адресу, если не установлен последний флаг, который завершит фазу перезаписи URL-адреса, а другие шаблоны перезаписи URL-адресов не будут оцениваться.
В этом разделе запрос URL анализируется механизмом HTTP-прокси. Если запрос URL соответствует шаблону , то он отправляется клиенту с настроенным регулярным выражением «Заменить ». Когда балансировщик нагрузки получает ответ от бэкэнда, изменение на реальный URL будет произведено только в том случае, если для сервиса активирован заголовок Rewrite Location Header со значением « Включить путь для заголовков Rewrite Location Headers».
Например, если параметр Pattern задан значением /media/(.+)$ и параметр Replace задан значением /svc1/$1 , то запрос клиента https://vhost.domain.com/media/console будет отправлен на бэкэнд со значением https://vhost.domain.com/svc1/console.
Правила IPDS для HTTP-ферм #
В этом разделе можно включить правила IPDS. В списке отображаются различные типы защиты и выпадающий список для их включения. Для получения дополнительной информации перейдите к документации по правилам IPDS >> Черные списки , IPDS >> Правила DoS , IPDS >> Правила RBL или IPDS >> Правила WAF.
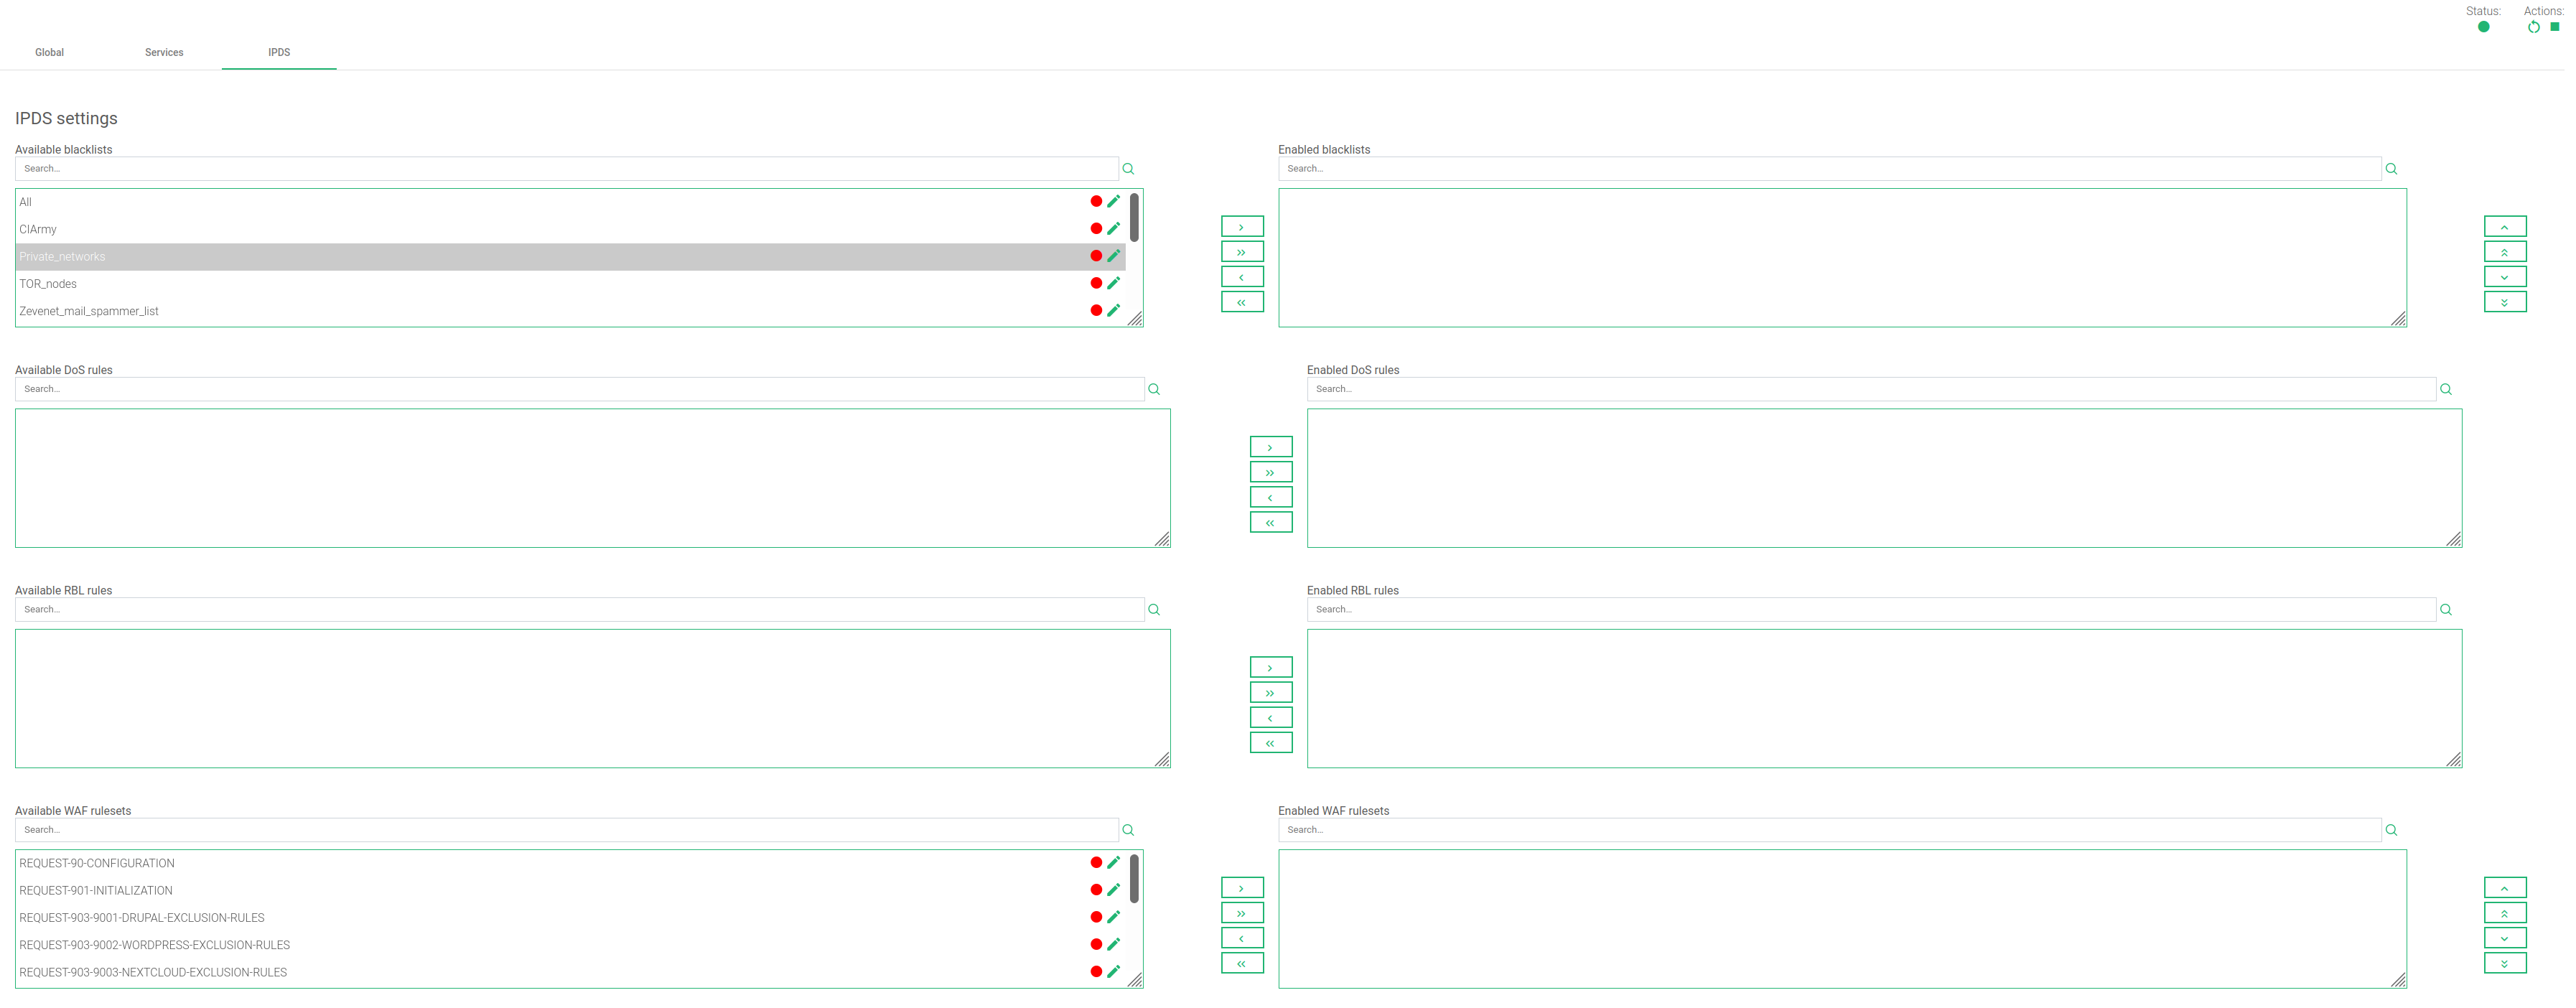
Для каждого из четырех типов правил IPDS — черный список, DoS, WAF и RBL — существуют две таблицы: «Доступные» и «Включенные». Также присутствует значок цепочки. В таблице «Доступные» вы увидите, что все доступные правила относятся к одному типу и могут быть применены к данной ферме. В таблице «Включенные» вы увидите, что правила, применяемые к выбранной ферме, относятся к одному типу. Для каждого правила также есть символ состояния, который показывает, остановлено ли правило (красный цвет) или выполняется (зеленый цвет).
Доступ к каждому правилу можно получить, щелкнув значок редактирования, который позволит вам изменить параметры правила или даже запустить/остановить его. Вы не сможете создать новое правило в этом представлении фермы. Измените его через раздел IPDS.
Добавьте правило, щелкнув нужное правило, а затем щелкнув одиночную стрелку вправо. Или вы можете выбрать более одного, одновременно нажав клавишу Shift и выбрав правила, которые вы хотите добавить. Затем вы нажмете правую одиночную стрелку. Вы также можете добавить все доступные черные списки, нажав двойную стрелку вправо.
Чтобы удалить одно или несколько правил, выберите их и нажмите стрелку влево или нажмите двойную стрелку, чтобы удалить все.
Дополнительные сервисы #
Посмотрите наше видео, чтобы узнать, как легко настроить перенаправление HTTPS с помощью RELIANOID.


