Обзор #
Виртуальный сервер Linux (LVS), также известный как ipvsadm, позволяет системным администраторам настраивать распределение веб-трафика между несколькими серверами в экосистеме Linux. Хотя LVS предоставляет множество преимуществ, таких как увеличение пропускной способности , надежности и масштабируемости , у его использования есть и потенциальные недостатки. К этим недостаткам относятся сложность , единая точка отказа , ограниченные методы балансировки нагрузки и ограниченная поддержка со стороны сообщества.
В целом, по мере роста спроса на веб-сервисы полноценный ADC, такой как RELIANOID требуется не только для предоставления решений по балансировке нагрузки, но и безопасность, высокая доступность, GSLB и повышенная производительность. В этой статье вы узнаете, как настроить модули балансировки нагрузки в RELIANOID рядом с теми, что в LVS.
Предпосылка #
Это основные требования для переноса конфигураций из ipvsadm в RELIANOID ADC.
- Экземпляр RELIANOID ADC должен быть установлен на вашем ПК, на «голом железе», в виртуальной среде или на облачная платформа. Для локального развертывания запросить оценку.
- У вас должен быть доступ к графическому веб-интерфейсу. Если вы этого не сделаете, следуйте этому быстрому инструкция по установке.
- Вы должны быть активным пользователем ipvsadm и иметь базовые знания о его концепциях.
- У вас должна быть возможность создать виртуальный сервер в RELIANOID балансировщик нагрузки. Следуйте этому руководству: Конфигурация виртуального сервера уровня 4 и уровня 7.
Основные понятия #
Виртуальный сервис: Виртуальная служба — это кластер реальных серверов, которые работают вместе, чтобы отвечать на запросы клиентов. Виртуальный сервис — это то же самое, что Cервис in RELIANOID АЦП. Доступ к нему через LSLB >> Редактировать >> Сервис.
Режиссер: Это экземпляр ядра Linux, на котором работает ipvsadm балансировщик нагрузки. Этот экземпляр отвечает за управление всеми процессами и может взаимодействовать с другими экземплярами в случае высокой доступности. Директор – это Узел/Экземпляр при обращении к RELIANOID АЦП.
Реальные серверы: Реальные серверы — это физические серверы или VPS, которые обрабатывают входящие запросы, обрабатывают их и предоставляют ответ клиентам через виртуальную службу. Эти серверы называются Backends При использовании RELIANOID АЦП.
Виртуальный сервер: Виртуальный сервер — это логический объект, содержащий один или группу виртуальные сервисы. Это точка входа для входящего трафика, которая отвечает за распределение трафика по кластеру. Backends или реальные серверы. Виртуальный сервер — это то же самое, что Ферма При использовании RELIANOID балансировщик нагрузки.
Высокая доступность: Высокая доступность относится к способности системы продолжать работу без перерыва, даже если один или несколько ее компонентов выходят из строя. Необходимо установить и настроить оставайся живым пакет в своей системе, чтобы обеспечить высокую доступность. RELIANOID использует кластер пар узлов, которые работают вместе в основной/резервный отношения.
Ipvs-планировщик: Это наборы алгоритмов балансировки нагрузки, поддерживаемые балансировщиком нагрузки LVS. RELIANOID поставляется с множеством встроенных планировщики балансировки нагрузки который вы можете настроить через его графический интерфейс.
Примеры конфигураций: режим SNAT #
Source NAT ( SNAT ) — это тип трансляции сетевых адресов, который позволяет сетевому устройству, такому как межсетевой экран, коммутатор, маршрутизатор или балансировщик нагрузки, преобразовывать исходный IP-адрес бэкэнд-сервера в заголовке исходящего пакета из частного IP-адреса в публичный. Этот тип NAT используется во многих ситуациях, чтобы позволить устройствам в частной сети взаимодействовать с интернетом, не ограничивая при этом никаких преимуществ. К таким преимуществам относятся:
- Усиленная безопасность: Source NAT скрывает IP-адрес внутренних серверов в исходящем пакете, что затрудняет для злоумышленников идентификацию любого из устройств в частной сети.
- Улучшенная производительность: Распределяя трафик между несколькими внутренними серверами, исходный NAT помогает повысить производительность сети за счет снижения нагрузки на один сервер.
- Повышенная масштабируемость: Позволяя нескольким внутренним серверам и другим локальным устройствам совместно использовать один внешний IP-адрес, Source NAT обеспечивает консолидацию центра обработки данных, не тратя много средств на общедоступные IP-адреса.
В этом разделе мы настроим SNAT с помощью LVS и продемонстрируем аналогичные конфигурации, используя RELIANOID АЦП.
Конфигурации ipvsadm #
Реальные серверы:
>>192.168.88.150:5060
>>192.168.88.151:5060
Виртуальный сервис:
>>192.168.88.190:5060
- Чтобы использовать режим SNAT в ipvsadm, выполните команду «судо нано /etc/sysctl.conf».
- Раскомментируйте строку с «net.ipv4,ip_forward=1» чтобы включить переадресацию ip.
- Запустите команду sysctl -p чтобы изменения вступили в силу.
- Запустите команду ipvsadm-C
- Добавьте службу, выполнив команду ipvsadm -A -t 192.168.88.190:5060 -s rr
- Добавьте два реальных сервера:
Обратите внимание на следующие флаги. -C позволяет пользователю очистить всю таблицу при новом запуске. -A позволяет добавить службу в балансировщик нагрузки ipvsadm. -a позволяет пользователю добавить реальные серверы к созданной службе в рамках балансировщика нагрузки.
Флаг -t означает TCP-соединение, -s обозначает алгоритм планирования, а rr — алгоритм циклического распределения (round robin).
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -m ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060 -m
Чтобы использовать режим SNAT, добавьте -m флаг в конце команд при добавлении реального сервера в виртуальный сервис. -m flags представляет собой маскировку, которая по существу SNAT Режим.
Обратите внимание, что в режиме SNAT исходный IP-адрес клиента не изменяется.
Подтвердите создание виртуальных серверов в таблице списка, используя судо ipvsadm -l
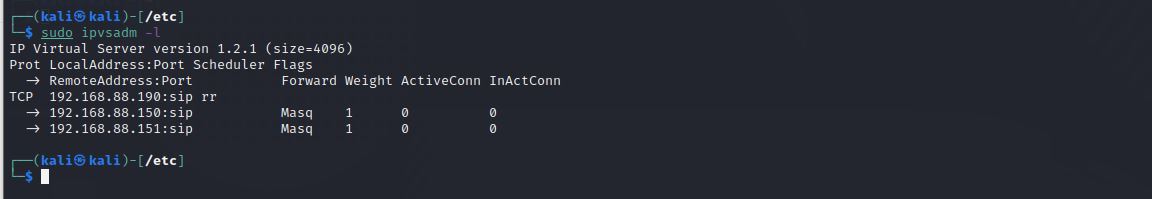
RELIANOID Конфигурации #
Чтобы использовать режим SNAT в RELIANOID балансировщик нагрузки:
- Перейдите на LSLB в меню.
- Нажмите на Фермы подменю.
- Нажмите на значок карандаша L4xNAT профиль, который вы создали ранее. Если вы этого не сделали, следуйте этому руководству: Конфигурация виртуального сервера уровня 4 и уровня 7.
- В Глобальный настройки, нажмите кнопку Фильтр .
- Изменить Тип NAT в NAT.
- Нажмите Применить кнопку для сохранения настроек.
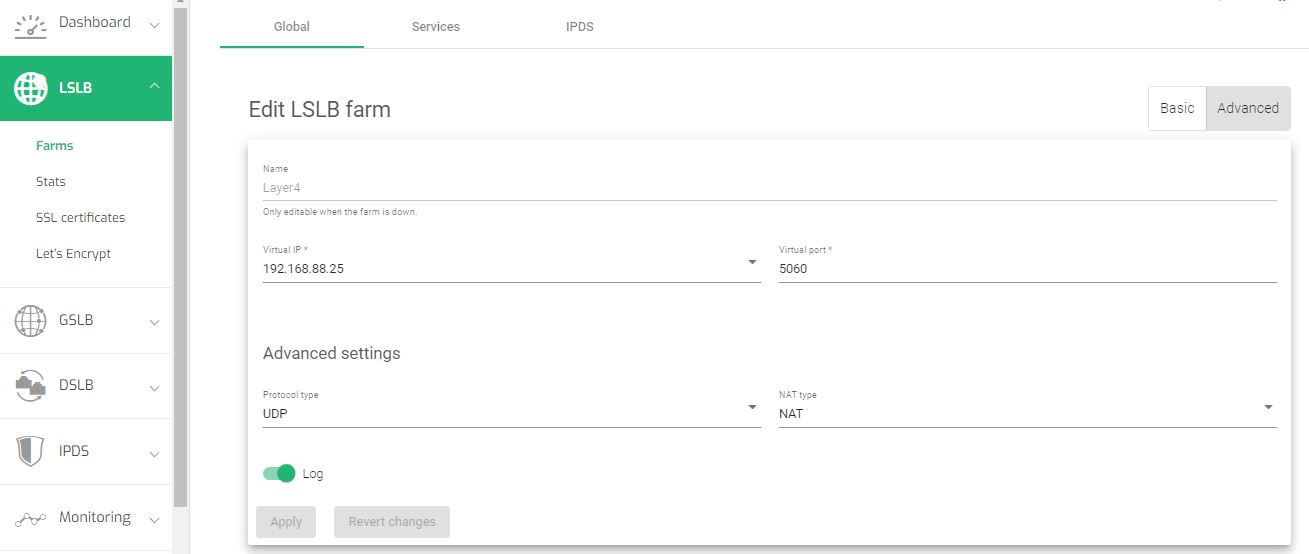
Примечание: По умолчанию балансировщик нагрузки работает в NAT который представляет Источник NAT on RELIANOID Балансировщик нагрузки.
Чтобы узнать больше о конфигурациях уровня 4 и режиме SNAT, см. RELIANOID АЦП, читай Конфигурации L4xNAT.
Примеры конфигураций: режим DSR #
Функция Direct Server Return относится к конфигурации, при которой балансировщик нагрузки отправляет запросы клиентов на бэкэнд-серверы в рамках сервиса, но бэкэнды отвечают клиентам напрямую, минуя балансировщик нагрузки.
В конфигурации DSR балансировщик нагрузки выступает в роли распределителя трафика, отправляя запросы клиентов на соответствующие бэкэнд- серверы, но не действует как прокси-сервер трафика. Вместо этого серверы отправляют свои ответы непосредственно обратно клиентам.
Вот лишь несколько причин, по которым стоит рассмотреть возможность использования DSR вместо SNAT в балансировщике нагрузки.
- Улучшенная производительность: Обход балансировщика нагрузки на обратном пути может повысить производительность системы, поскольку балансировщику нагрузки не нужно обрабатывать и пересылать ответы с серверов.
- Упрощенная архитектура: Использование Direct Server Return может упростить архитектуру системы, так как устраняет необходимость использования балансировщика нагрузки в качестве обратного прокси-сервера.
- Повышенная безопасность: В некоторых случаях прямой возврат сервера может повысить безопасность, позволяя серверам отправлять ответы напрямую клиентам, а не направлять ответы через балансировщик нагрузки. Это может затруднить перехват или изменение ответов злоумышленниками.
В этом разделе мы настроим DSR с помощью LVS и продемонстрируем аналогичные конфигурации, используя RELIANOID АЦП.
Конфигурации ipvsadm #
Реальные серверы:
>>192.168.88.150:5060
>>192.168.88.151:5060
Виртуальный сервер:
> 192.168.88.190: 5060
- Чтобы использовать режим аварийного восстановления в ipvsadm, выполните команду «судо нано /etc/sysctl.conf».
- Раскомментируйте строку с «net.ipv4,ip_forward=1» чтобы включить переадресацию ip.
- Ответ на вызовы ARP не требуется в ДР режим. Добавьте эти строки в файл конфигурации, чтобы заблокировать запросы arp.
- 5. Запустите команду sysctl -p чтобы изменения вступили в силу.
- Добавьте службу, выполнив команду
ipvsadm -A -t 192.168.88.190:5060 -s rr
Флаг -t означает TCP-соединение, -s обозначает алгоритм планирования, а rr — алгоритм циклического распределения (round robin).
- 7. Добавить два реальных сервера
- Настройте петлевой интерфейс, используя IP-адрес службы.
- Подтвердите создание виртуальных серверов в таблице списка, используя
судо ipvsadm -lcn
net.ipv4.conf.all.arp_ignore=1 net.ipv4.conf.all.arp_announce=2
ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.150:5060 -g ipvsadm -a -t 192.168.88.190:5060 -r 192.168.88.151:5060 -g
Для использования режима аварийного восстановления (DR) добавьте флаг -g к конфигурации каждого реального сервера.
ifconfig lo:0 192.168.88.190 маска сети 255.255.255.255
RELIANOID Конфигурации #
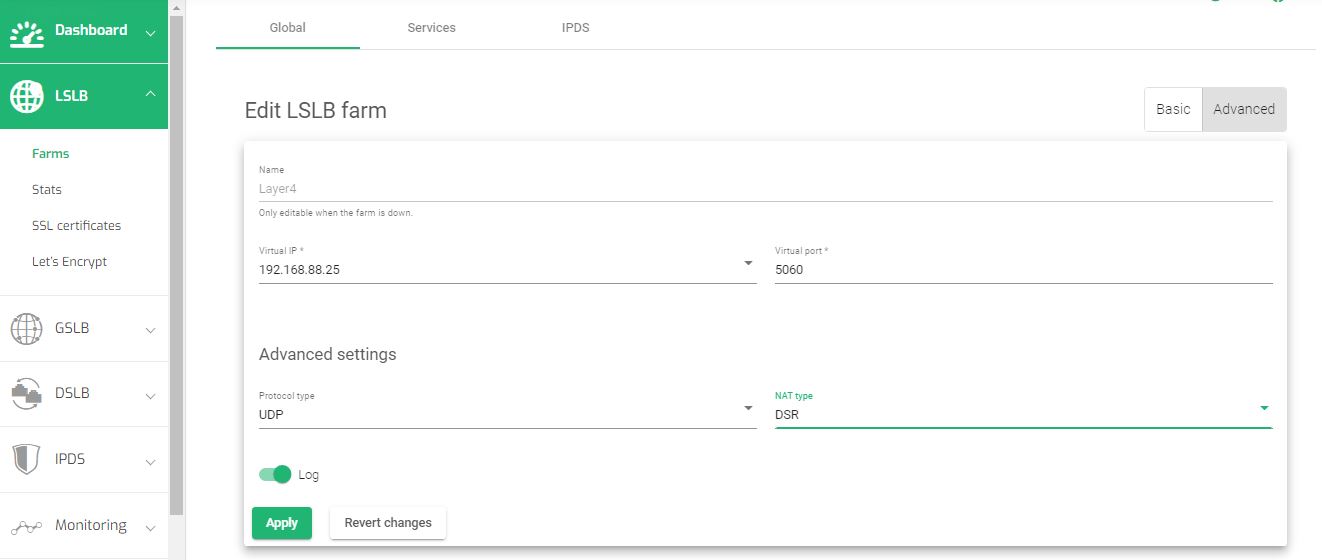
Чтобы включить режим DSR в RELIANOID АЦП:
- Перейдите на LSLB в меню веб-панели.
- Нажмите на Фермы.
- Нажмите на значок карандаша на L4xNAT профиль, который вы хотите изменить. Если вы еще не создали его, прочтите это руководство: Конфигурации виртуального сервера уровня 4 и уровня 7.
- В Глобальный настройки, нажмите на Фильтр Tab.
- 5. Изменить Тип NAT в DSR.
- Нажмите Применить кнопку для сохранения настроек.
- В RELIANOID интерфейс командной строки, включите петлевой интерфейс для Фермы. Используйте эту команду и соответствующий VIP.
- Отключите недопустимые ответы ARP на серверные части.
# ifconfig lo:0 192.168.88.190 маска сети 255.255.255.255 -arp up
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Чтобы узнать больше о конфигурациях уровня 4 и режиме DSR, см. RELIANOID АЦП, читай Конфигурации L4xNAT
Дополнительные ресурсы #
Использование программы Let's encrypt для автоматической генерации SSL-сертификата.
Балансировка нагрузки канала передачи данных/восходящего канала RELIANOID АЦП.
Балансировка нагрузки DNS с помощью RELIANOID АЦП.
Защита веб-приложений от DDoS-атак.
Мониторинг приложений, работоспособности и сети в RELIANOID АЦП.
Настройка SSL-сертификатов для балансировщика нагрузки.
Конфигурация брандмауэра веб-приложений.


